Microsoft представила систему контейнеризации для ИИ-агентов
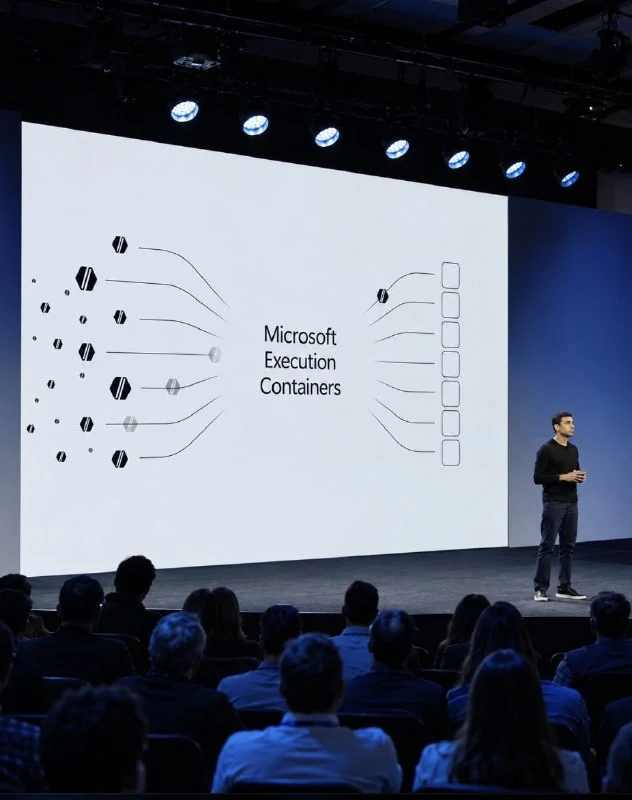
Microsoft Execution Containers (MXC) ограничивает доступ ИИ-агентов к файлам, сетям и системным ресурсам на Windows, Linux и macOS через единые JSON-политики.
Microsoft представила новую систему контейнеризации для ИИ-агентов, работающую на Windows, Linux и macOS.
Она называется Microsoft Execution Containers (MXC) и позволяет разработчикам точно контролировать, к каким файлам, сетям и системным ресурсам агент имеет доступ.
Например, агент может редактировать файлы проекта и запускать необходимые инструменты, но при этом не сможет получить доступ к личным файлам пользователя или изменять конфигурации, которые ему разрешено только читать.
Главное отличие — ограничения действуют независимо от самого агента. Он не может самостоятельно выдать себе дополнительные права.
MXC использует изолированные среды, специфичные для каждой операционной системы, включая Bubblewrap на Linux. Управление осуществляется через единую конфигурацию в формате JSON и SDK.
Систему уже поддерживают GitHub Copilot, OpenAI Codex, Replit и OpenClaw. Поддержка Claude Code запланирована.
Почему это важно
АналітикаЭто повышает безопасность ИИ-агентов за счёт ограничений на уровне ОС, которые агент не может обойти или расширить самостоятельно.
Обсудить в сообществе
Діліться своїм досвідом та думками з ШІ-розробниками