Microsoft представила систему контейнеризації для ШІ-агентів
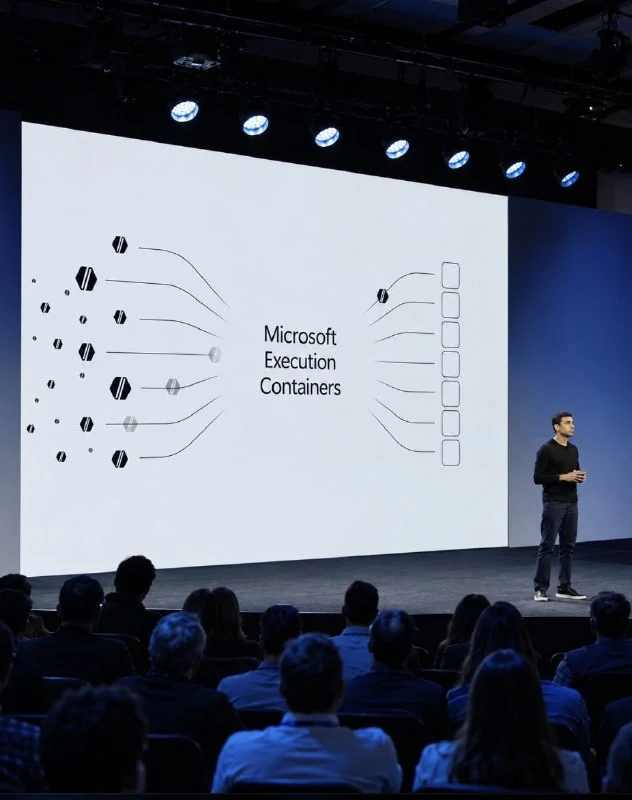
Microsoft Execution Containers (MXC) задає політики доступу до файлів, мереж і системних ресурсів для ШІ-агентів на Windows, Linux і macOS.
Microsoft представила нову систему контейнеризації для ШІ-агентів, яка працює на Windows, Linux і macOS.
Її називають Microsoft Execution Containers (MXC). Вона дозволяє розробникам точно контролювати, до яких файлів, мереж і системних ресурсів ШІ-агент має доступ.
Наприклад, агент може редагувати файли проєкту та запускати необхідні інструменти, але не зможе отримати доступ до особистих файлів користувача чи змінювати конфігурації, які йому дозволено лише читати.
Головна відмінність MXC полягає в тому, що обмеження діють незалежно від самого агента: він не може надати собі додаткові права.
Система використовує ізольовані середовища, специфічні для кожної операційної системи, зокрема Bubblewrap на Linux. Управління здійснюється через єдину конфігурацію у форматі JSON і SDK.
MXC вже підтримують GitHub Copilot, OpenAI Codex, Replit і OpenClaw. Підтримку Claude Code заплановано.
Чому це важливо
АналітикаЦе зміщує безпеку ШІ-агентів від підказок і промптів до примусових обмежень на рівні ОС, зменшуючи ризик випадкового або зловмисного розширення прав.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками