Microsoft Apresenta Containers de Execução para Agentes de IA
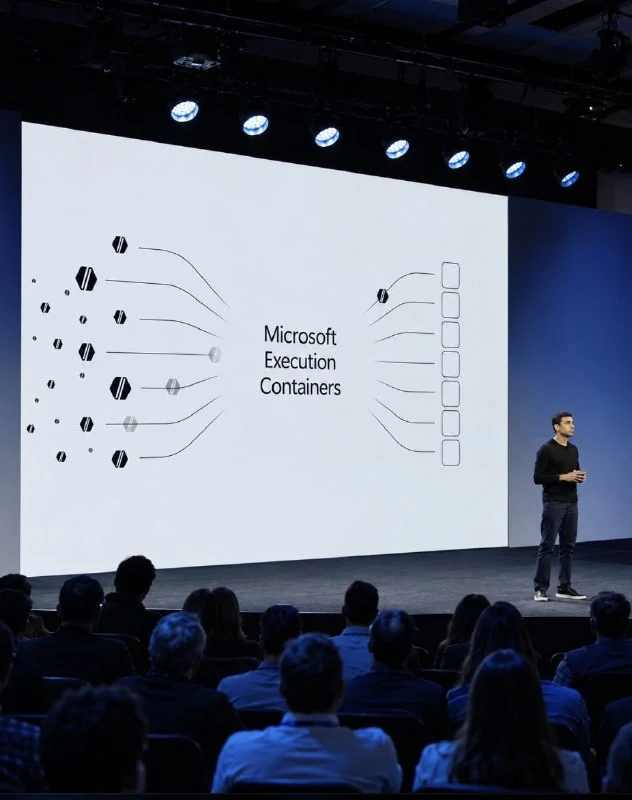
A Microsoft lança os Microsoft Execution Containers (MXC), oferecendo aos desenvolvedores controle baseado em políticas sobre o acesso de agentes de IA a arquivos, redes e recursos do sistema no Windows, Linux e macOS.
A Microsoft introduziu um novo sistema de containerização para agentes de IA que funciona no Windows, Linux e macOS.
Denominado Microsoft Execution Containers (MXC), o sistema permite que os desenvolvedores controlem com precisão quais arquivos, redes e recursos do sistema um agente pode acessar.
Por exemplo, um agente pode editar arquivos de projeto e executar ferramentas necessárias, mas não consegue acessar os arquivos pessoais do usuário ou modificar configurações que são permitidas apenas para leitura.
A principal diferença é que as restrições operam independentemente do próprio agente: ele não pode conceder a si mesmo permissões adicionais.
O MXC utiliza ambientes de isolamento específicos para cada sistema operacional, incluindo o Bubblewrap no Linux. A gestão é realizada por meio de uma configuração JSON unificada e SDK.
O GitHub Copilot, OpenAI Codex, Replit e OpenClaw já suportam o sistema. O suporte ao Claude Code está planejado.
Por que isso importa
AnáliseEsta iniciativa desloca a segurança dos agentes de IA das barreiras baseadas em prompts para limites aplicáveis pelo sistema operacional, reduzindo significativamente o risco de escalada de privilégios acidental ou maliciosa.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores