Microsoft presenta Execution Containers para agentes de IA
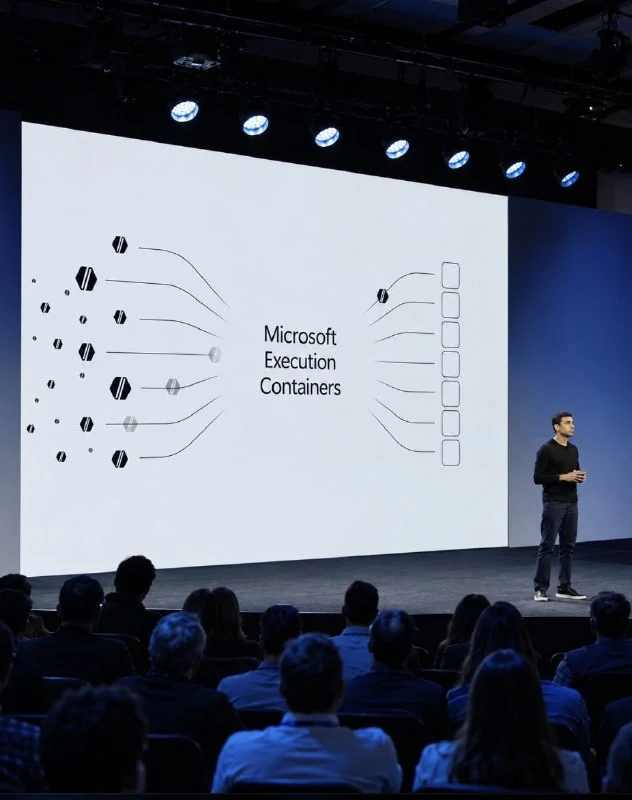
Microsoft Execution Containers (MXC) permite a los desarrolladores controlar con políticas el acceso de agentes de IA a archivos, redes y recursos del sistema en Windows, Linux y macOS.
Microsoft ha presentado un nuevo sistema de contenedores para agentes de IA que funciona en Windows, Linux y macOS.
Se llama Microsoft Execution Containers (MXC) y permite a los desarrolladores controlar con precisión a qué archivos, redes y recursos del sistema puede acceder un agente.
Por ejemplo, un agente puede editar archivos del proyecto y ejecutar las herramientas necesarias, pero no podrá acceder a archivos personales del usuario ni modificar configuraciones que solo tiene permitidas para lectura.
La principal diferencia es que las restricciones actúan de forma independiente al agente: este no puede otorgarse a sí mismo permisos adicionales.
MXC utiliza entornos aislados específicos para cada sistema operativo, incluido Bubblewrap en Linux. La gestión se realiza mediante una configuración única en formato JSON y un SDK.
GitHub Copilot, OpenAI Codex, Replit y OpenClaw ya son compatibles con el sistema. La compatibilidad con Claude Code está prevista.
Por qué es importante
АналітикаTraslada la seguridad de los agentes de IA de salvaguardias basadas en prompts a límites imponibles a nivel del sistema operativo, reduciendo el riesgo de escalamiento de privilegios accidental o malicioso.
Debatir en la comunidad
Діліться своїм досвідом та думками з ШІ-розробниками