Microsoft wprowadza kontenery wykonania dla agentów AI
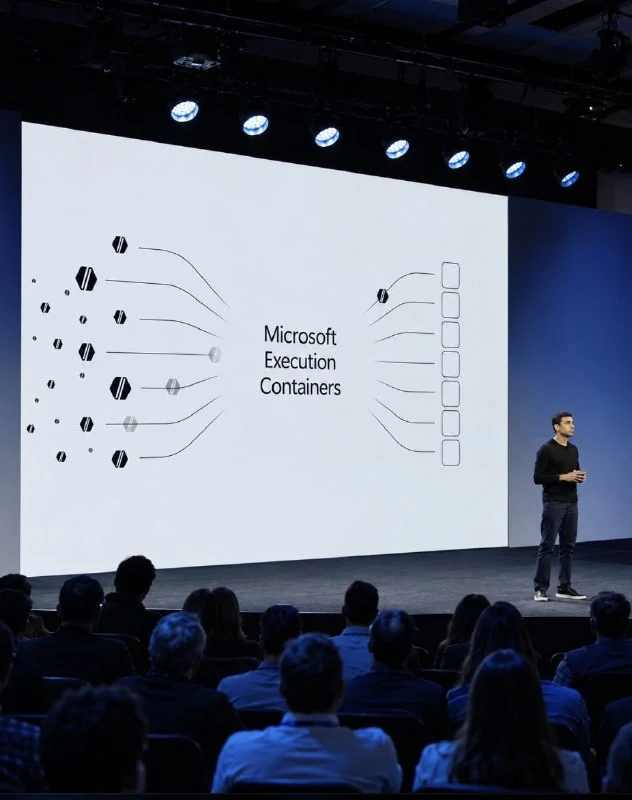
Microsoft Execution Containers (MXC) zapewniają programistom opartą na politykach kontrolę nad dostępem agentów AI do plików, sieci i zasobów systemowych w środowiskach Windows, Linux oraz macOS.
Microsoft zaprezentował nowy system konteneryzacji dla agentów sztucznej inteligencji, który działa na platformach Windows, Linux i macOS.
Rozwiązanie nosi nazwę Microsoft Execution Containers (MXC) i pozwala programistom precyzyjnie definiować, do których plików, sieci oraz zasobów systemowych agent może mieć dostęp.
Na przykład agent może edytować pliki projektowe i uruchamiać wymagane narzędzia, ale nie ma możliwości dostępu do osobistych plików użytkownika ani modyfikowania konfiguracji oznaczonych jako tylko do odczytu.
Kluczową różnicą jest to, że ograniczenia działają niezależnie od samego agenta: agent nie może przyznać sobie dodatkowych uprawnień.
MXC wykorzystuje środowiska izolacji specyficzne dla każdego systemu operacyjnego, w tym Bubblewrap na Linuksie. Zarządzanie odbywa się za pośrednictwem ujednoliconej konfiguracji JSON oraz SDK.
System jest już wspierany przez GitHub Copilot, OpenAI Codex, Replit i OpenClaw. Wsparcie dla Claude Code jest planowane.
Dlaczego to ważne
AnalizaRozwiązanie przenosi bezpieczeństwo agentów AI z poziomu wytycznych w promptach na egzekwowalne granice systemowe, co znacząco redukuje ryzyko przypadkowej lub celowej eskalacji uprawnień.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami