Microsoft stellt Execution Containers für KI-Agenten vor
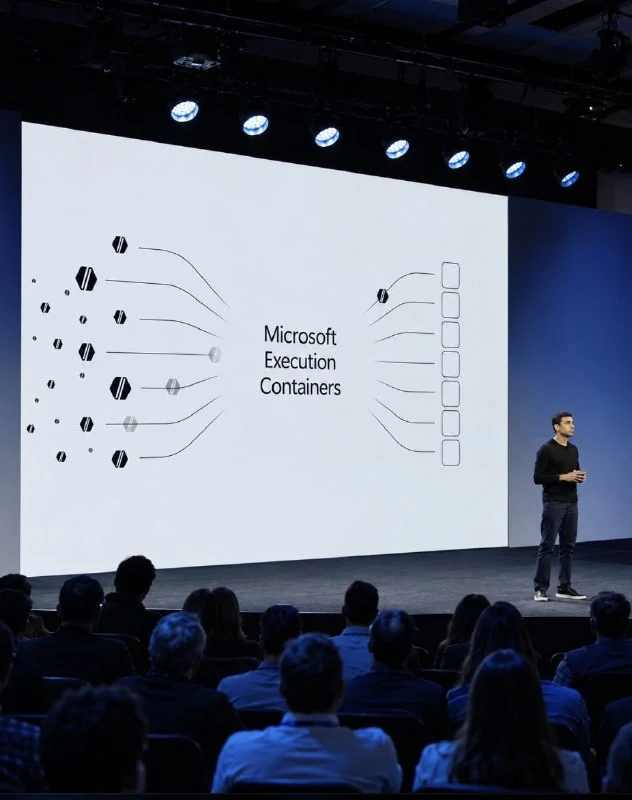
Microsoft Execution Containers (MXC) bietet Entwicklern eine richtlinienbasierte Kontrolle über den Zugriff von KI-Agenten auf Dateien, Netzwerke und Systemressourcen unter Windows, Linux und macOS.
Microsoft hat ein neues Containerisierungssystem für KI-Agenten vorgestellt, das plattformübergreifend auf Windows, Linux und macOS funktioniert.
Das System trägt den Namen Microsoft Execution Containers (MXC) und ermöglicht es Entwicklern, präzise zu steuern, welche Dateien, Netzwerke und Systemressourcen ein Agent nutzen darf.
Ein konkretes Beispiel: Ein Agent kann Projektdateien bearbeiten und benötigte Tools ausführen, erhält jedoch keinen Zugriff auf persönliche Dateien des Nutzers oder die Erlaubnis, Konfigurationen zu ändern, die nur lesbar sind.
Der entscheidende Unterschied liegt darin, dass die Einschränkungen unabhängig vom Agenten selbst durchgesetzt werden: Der Agent kann sich keine zusätzlichen Berechtigungen verschaffen.
MXC nutzt betriebssystemspezifische Isolationsumgebungen, darunter Bubblewrap unter Linux. Die Verwaltung erfolgt über eine einheitliche JSON-Konfiguration und ein SDK.
GitHub Copilot, OpenAI Codex, Replit und OpenClaw unterstützen das System bereits. Die Integration von Claude Code ist geplant.
Warum das wichtig ist
AnalyseDieser Ansatz verschiebt die Sicherheit von KI-Agenten von weichen Prompt-basierten Leitplanken zu erzwingbaren Betriebssystemgrenzen und reduziert so das Risiko einer unbeabsichtigten oder böswilligen Rechteausweitung erheblich.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern