OpenCode : vol présumé de clés API d’Anthropic, OpenAI et Google
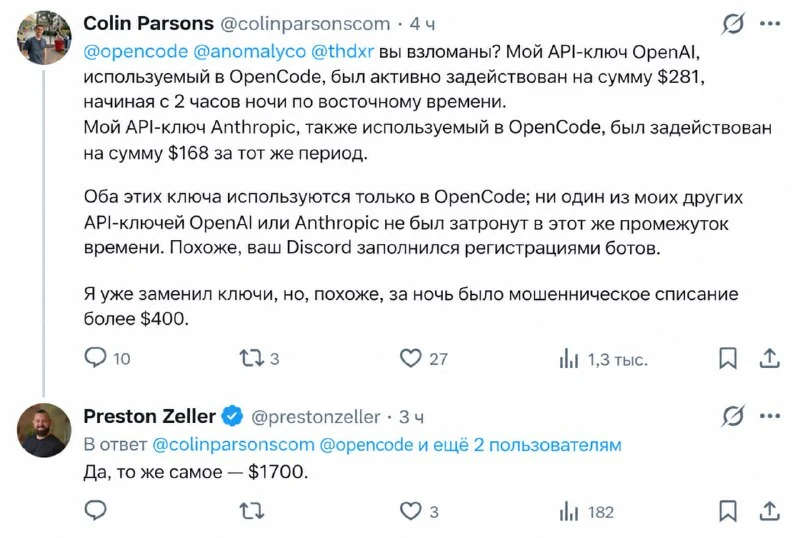
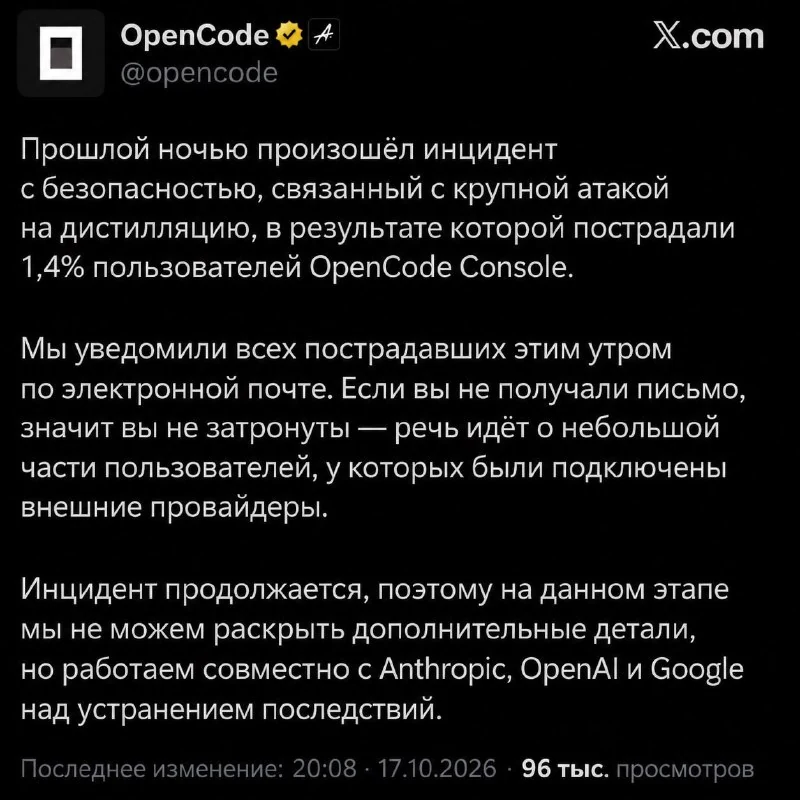
Les développeurs d’OpenCode indiquent qu’un incident de sécurité a touché 1,4 % des utilisateurs et recommandent de remplacer les clés API d’Anthropic, OpenAI, Google et d’autres services d’IA.
Ce qui est arrivé
Les développeurs d’OpenCode ont signalé un incident de sécurité au cours duquel des attaquants auraient collecté les clés API des utilisateurs. Les services mentionnés incluent Anthropic, OpenAI, Google et d’autres plateformes d’IA.
Selon les développeurs, seuls 1,4 % des utilisateurs ont été affectés.
Que faire
- révoquer et faire pivoter toutes les clés API utilisées avec OpenCode ;
- examiner l’activité dans les tableaux de bord d’Anthropic, OpenAI, Google et d’autres fournisseurs ;
- vérifier les journaux de requêtes et la facturation ;
- activer des protections de compte supplémentaires si elles sont disponibles.
Pourquoi c’est important
Les clés API donnent un accès direct à des services d’IA payants et sensibles. Leur compromission peut entraîner des utilisations non autorisées, des factures imprévues et des fuites de données, ce qui rend la rotation des clés indispensable.
Pourquoi c'est important
AnalyseDes clés API volées peuvent transformer un outil d’IA en canal de dépenses non autorisées et de fuite de données ; la rotation immédiate est essentielle.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs