OpenCode: mutmaßlicher Diebstahl von API-Schlüsseln bei Anthropic, OpenAI und Google
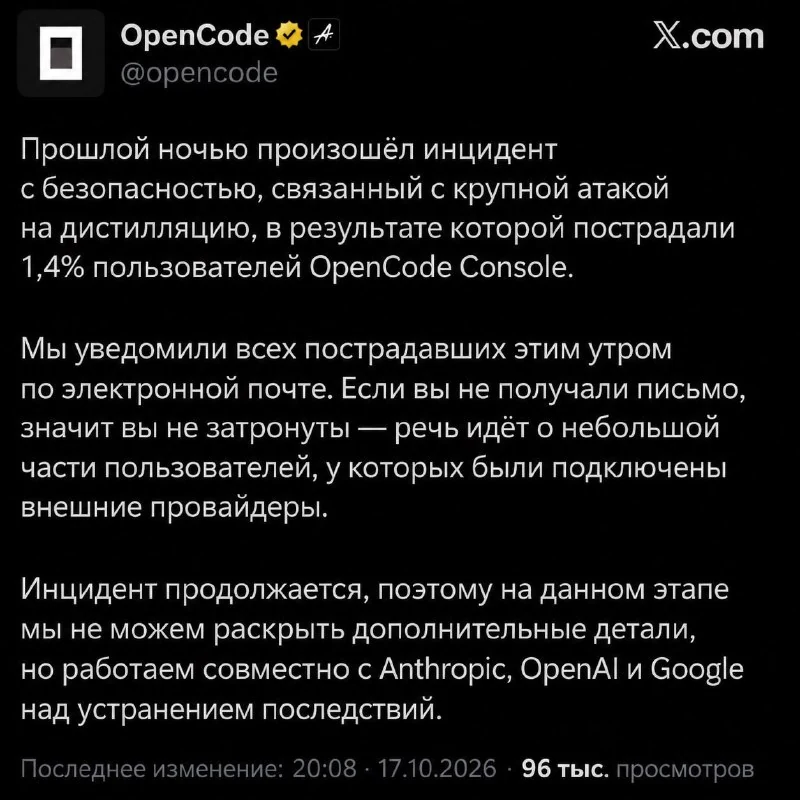
OpenCode-Entwickler berichten, dass ein Sicherheitsvorfall nur 1,4 % der Nutzer betraf; API-Schlüssel für Anthropic, OpenAI, Google und andere KI-Dienste sollten ersetzt werden.
Was passiert ist
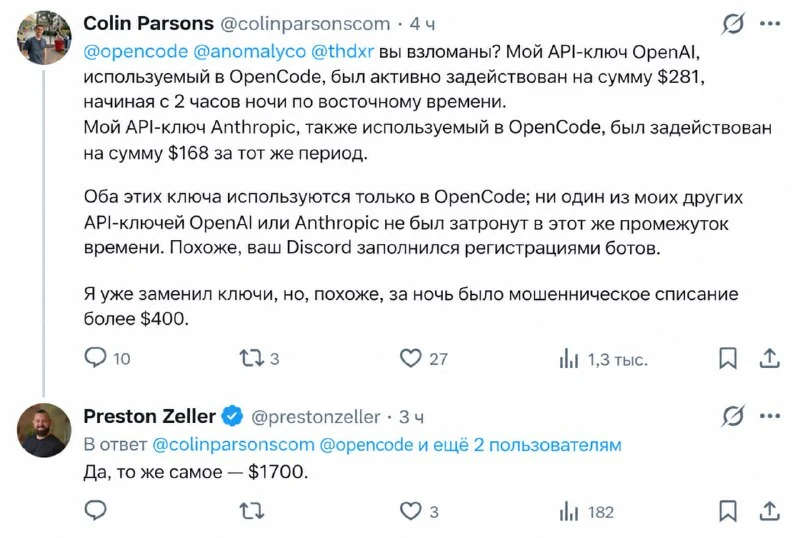
Die Entwickler von OpenCode haben einen Sicherheitsvorfall gemeldet, bei dem Angreifer angeblich API-Schlüssel von Nutzern erbeutet haben. Genannt werden Anthropic, OpenAI, Google und weitere KI-Plattformen.
Laut den Entwicklern waren nur 1,4 % der Nutzer betroffen.
Was zu tun ist
- alle mit OpenCode genutzten API-Schlüssel widerrufen und rotieren;
- die Aktivität in den Dashboards von Anthropic, OpenAI, Google und anderen Anbietern prüfen;
- Protokolle und Rechnungen kontrollieren;
- zusätzliche Kontoschutzfunktionen aktivieren, sofern verfügbar.
Warum das wichtig ist
API-Schlüssel geben direkten Zugriff auf bezahlte und sensible KI-Dienste. Ihr Missbrauch kann zu nicht autorisierten Anfragen, unerwarteten Kosten und Datenabflüssen führen; deshalb ist der Schlüsselwechsel die minimale notwendige Reaktion.
Warum das wichtig ist
AnalyseGestohlene API-Schlüssel können ein KI-Coding-Tool zu einem Kanal für unbefugte Ausgaben und Datenlecks machen; sofortiger Schlüsselwechsel ist entscheidend.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern