OpenCode: relato de roubo de chaves de API da Anthropic, OpenAI e Google
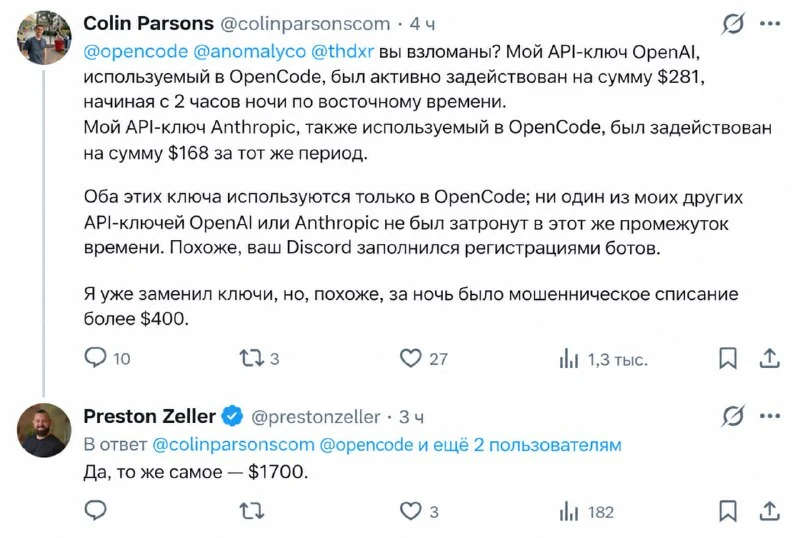
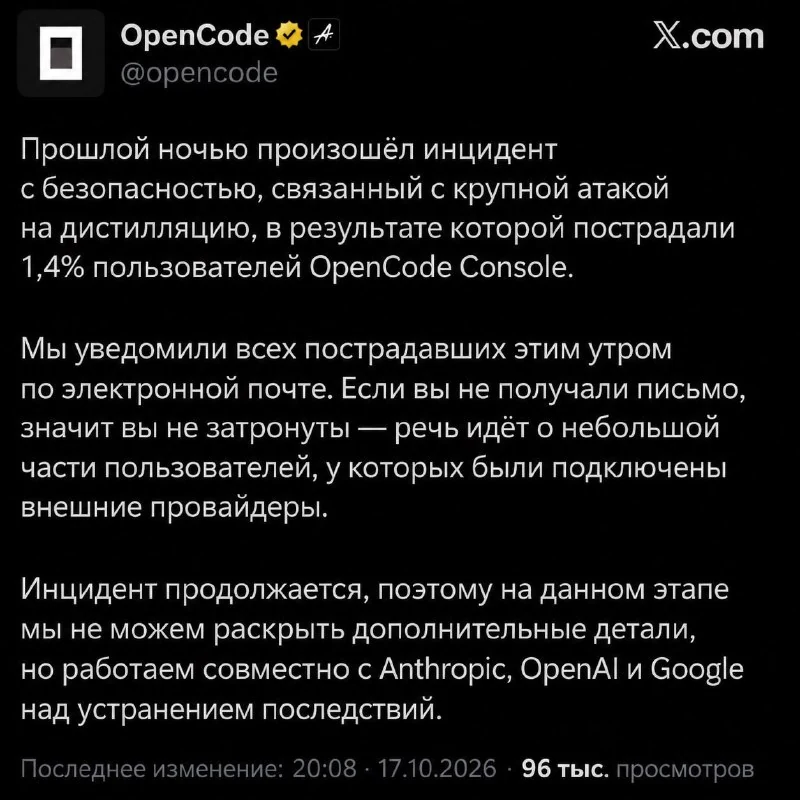
Desenvolvedores do OpenCode afirmam que um incidente de segurança afetou 1,4% dos usuários e recomendam substituir chaves de API da Anthropic, OpenAI, Google e outros serviços de IA.
O que aconteceu
Os desenvolvedores do OpenCode relataram um incidente de segurança no qual atacantes teriam coletado chaves de API de usuários. Entre os serviços mencionados estão Anthropic, OpenAI, Google e outras plataformas de IA.
Segundo os desenvolvedores, apenas 1,4% dos usuários foram afetados.
O que fazer
- revogar e substituir todas as chaves de API usadas com o OpenCode;
- revisar a atividade nos painéis da Anthropic, OpenAI, Google e outros provedores;
- verificar logs de requisições e faturamento;
- ativar proteções adicionais de conta, quando disponíveis.
Por que isso importa
As chaves de API concedem acesso direto a serviços de IA pagos e sensíveis. Seu comprometimento pode gerar uso não autorizado, cobranças inesperadas e vazamento de dados, tornando a troca das chaves a reação mínima necessária.
Por que isso importa
AnáliseChaves de API roubadas podem transformar uma ferramenta de IA em canal para gastos não autorizados e vazamentos, por isso a substituição imediata é essencial.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores