OpenCode: повідомляють про крадіжку API-ключів Anthropic, OpenAI та Google
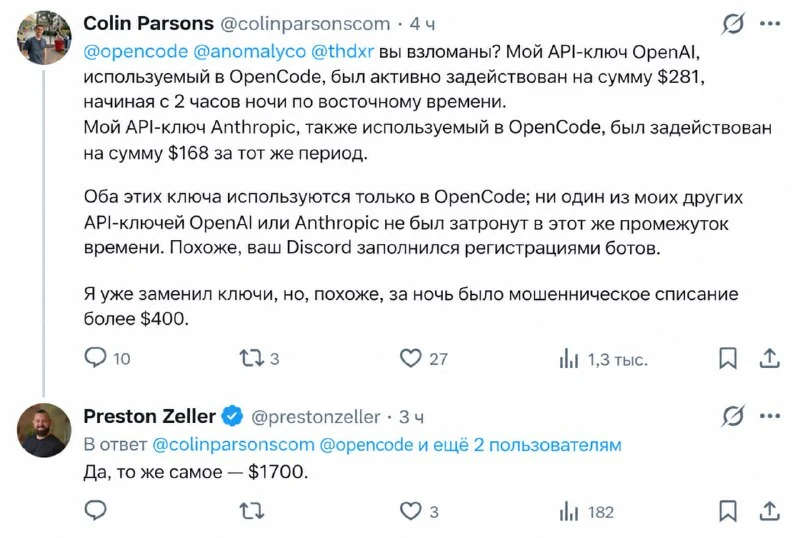
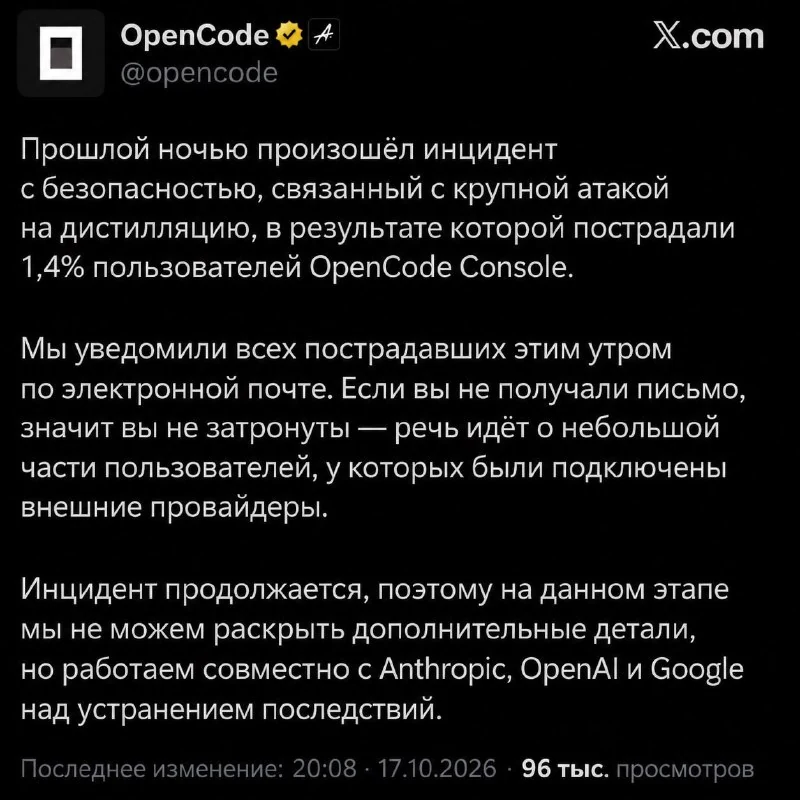
Розробники OpenCode заявили, що інцидент із компрометацією API-ключів торкнувся 1,4% користувачів; ключі Anthropic, OpenAI, Google та інших сервісів радять замінити.
Що сталося
Розробники OpenCode повідомили про інцидент безпеки, унаслідок якого зловмисники нібито збирали API-ключі користувачів. Серед постраждалих сервісів називають Anthropic, OpenAI, Google та інші платформи ШІ.
За попередніми даними, постраждали лише 1,4% користувачів.
Що робити
- негайно відкликати та замінити API-ключі, які використовувалися в OpenCode;
- перевірити активність у панелях Anthropic, OpenAI, Google та інших провайдерів;
- проаналізувати журнали запитів і витрати;
- увімкнути додаткові засоби захисту акаунтів, якщо вони доступні.
Чому це важливо
API-ключі дають прямий доступ до платних і чутливих ШІ-сервісів. Їхня компрометація може призвести до несанкціонованих запитів, витрат і витоку даних, тому заміна ключів є мінімально необхідною реакцією.
Чому це важливо
АналітикаЗломування API-ключів може перетворити ШІ-інструмент на канал для несанкціонованих витрат і витоку даних, тому користувачам важливо швидко відкликати доступ.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками