OpenCode: reportan el robo de claves API de Anthropic, OpenAI y Google
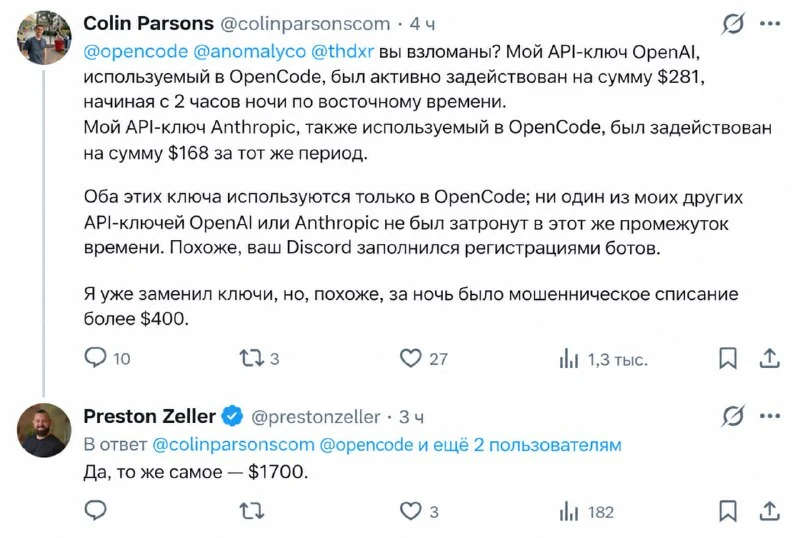
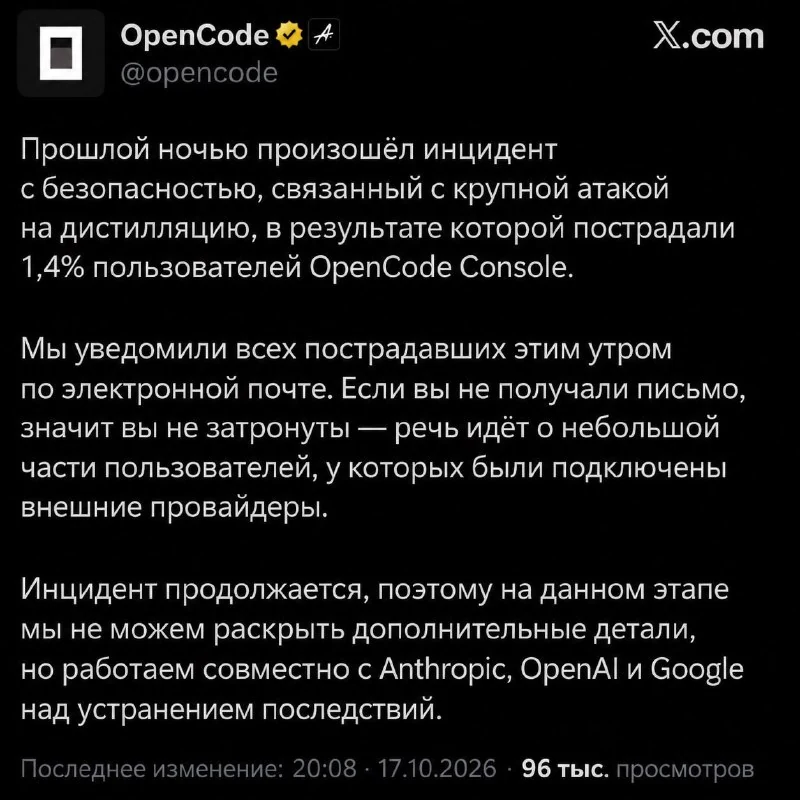
Los desarrolladores de OpenCode afirmaron que un incidente de seguridad afectó al 1,4% de los usuarios; recomiendan reemplazar las claves API de Anthropic, OpenAI, Google y otros servicios de IA.
Qué pasó
Los desarrolladores de OpenCode informaron de un incidente de seguridad en el que, presuntamente, los atacantes robaron claves API de usuarios. Entre los servicios afectados se mencionan Anthropic, OpenAI, Google y otras plataformas de IA.
Según los desarrolladores, solo el 1,4% de los usuarios se vio afectado.
Qué hacer
- revocar y rotar cualquier clave API utilizada con OpenCode;
- revisar la actividad en los paneles de Anthropic, OpenAI, Google y otros proveedores;
- comprobar registros de solicitudes y facturación;
- activar protecciones adicionales de cuenta cuando estén disponibles.
Por qué importa
Las claves API otorgan acceso directo a servicios de IA pagos y sensibles. Su compromiso puede provocar uso no autorizado, facturas inesperadas y filtración de datos, por lo que rotar las claves es la respuesta mínima necesaria.
Por qué es importante
AnálisisLas claves API robadas pueden convertir una herramienta de IA en una vía para gastos no autorizados y filtraciones, por lo que la rotación inmediata es esencial.
Debatir en la comunidad
Comparte tus preguntas e ideas con desarrolladores