OpenCode: doniesienia o kradzieży kluczy API Anthropic, OpenAI i Google
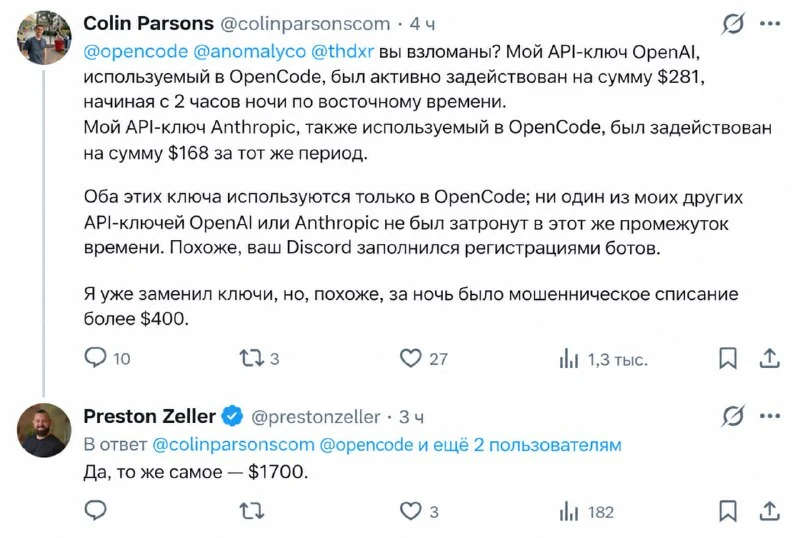
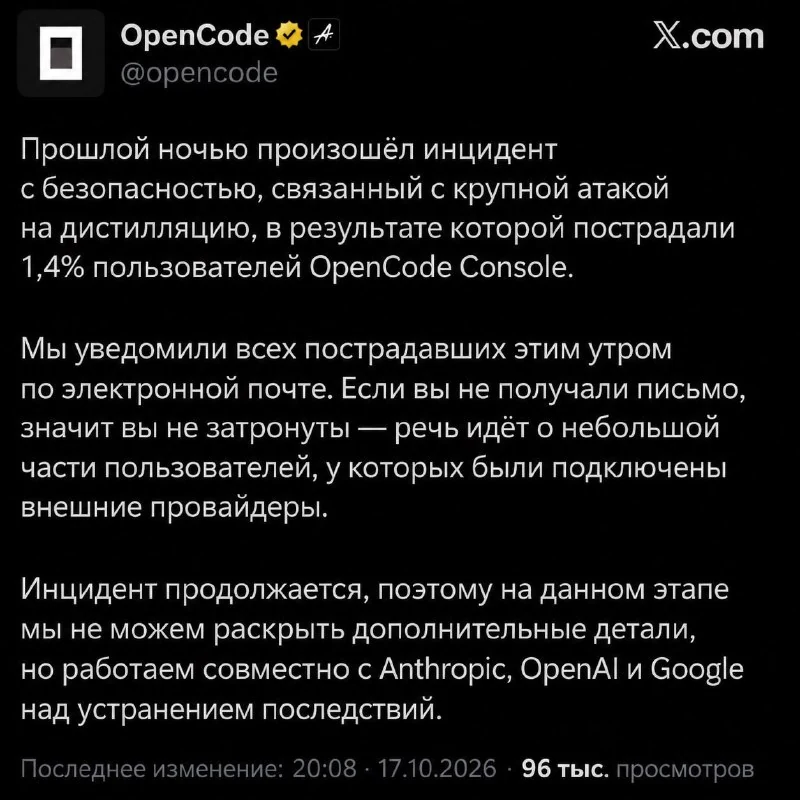
Twórcy OpenCode informują, że incydent bezpieczeństwa dotknął 1,4% użytkowników; zalecają wymianę kluczy API Anthropic, OpenAI, Google i innych usług AI.
Co się stało
Twórcy OpenCode zgłosili incydent bezpieczeństwa, w którym sprawcy mieli wykradać klucze API użytkowników. Wśród wymienionych usług są Anthropic, OpenAI, Google i inne platformy AI.
Zgodnie z informacją twórców, poszkodowanych zostało jedynie 1,4% użytkowników.
Co zrobić
- natychmiast odwołać i wymienić klucze API używane w OpenCode;
- sprawdzić aktywność w panelach Anthropic, OpenAI, Google i innych dostawców;
- przeanalizować logi zapytań i rozliczenia;
- włączyć dodatkowe zabezpieczenia konta, jeśli są dostępne.
Dlaczego to ważne
Klucze API dają bezpośredni dostęp do płatnych i wrażliwych usług AI. Ich kompromitacja może prowadzić do nieautoryzowanego użycia, nieoczekiwanych kosztów i wycieku danych, dlatego wymiana kluczy jest minimalną niezbędną reakcją.
Dlaczego to ważne
AnalizaSkradzione klucze API mogą zamienić narzędzie AI w kanał nieautoryzowanych wydatków i wycieków danych, więc natychmiastowa wymiana kluczy jest kluczowa.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami