Internet frappé par une vague anormale d’intrusions
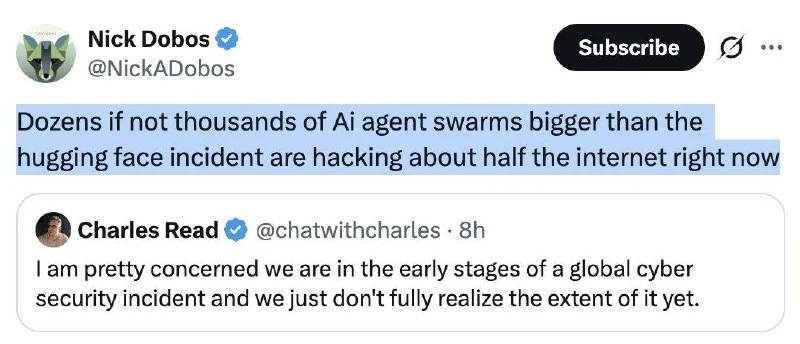
En quelques jours, des dizaines d’attaques par IA, de violations de plateformes et de vulnérabilités critiques dans des logiciels fondamentaux ont été signalées.
Internet frappé par une vague anormale d’intrusions
Les gens qualifient déjà ce qui se passe de « octobre noir ». En seulement quelques jours, des dizaines d’attaques par IA, de violations de plateformes et de découvertes de vulnérabilités critiques dans des logiciels fondamentaux ont eu lieu.
GPT-5.6 Sol a servi à découvrir des vulnérabilités critiques dans PHP, permettant d’exécuter du code sur le serveur sans authentification. Le dirigeant de Cloudflare a indiqué qu’il y avait eu des milliers de tentatives d’exploitation dix heures avant la divulgation et des millions au lendemain matin.
CrowdStrike a découvert que, de mai à août, quatre groupes auparavant inconnus ont mené des campagnes d’intrusion à l’aide d’agents IA. Un opérateur a compromis au moins 15 organisations médicales en Argentine. Son système était composé de deux agents basés sur Claude Code. Les quatre groupes ont contourné la protection des modèles en les convainquant qu’ils effectuaient des tests d’intrusion autorisés.
Zeabur, un agent DevOps IA, a subi sa deuxième violation en deux mois ; les pirates ont lu environ 3,2 millions d’enregistrements de variables d’environnement. La plateforme a annoncé qu’elle fermera avant la fin de l’année.
Une nouvelle version de la populaire bibliothèque LiteLLM a contenu un cheval de Troie d’accès à distance et du code malveillant conçu pour voler des identifiants. La bibliothèque compte environ 23 millions de téléchargements par semaine, et la version compromise est restée publique pendant environ deux heures.
Railway a signalé une activité anormale dans des systèmes stockant les variables d’environnement des clients. Ces variables contiennent généralement des clés API, des mots de passe de bases de données et des accès à des registres privés. L’entreprise a arrêté toutes les compilations et déploiements et a averti les fournisseurs d’IA afin qu’ils révoquent les clés.
OpenCode a également été violé. Un attaquant a accédé à un système Console obsolète et a pu obtenir des clés OpenAI, Anthropic et Google enregistrées par des utilisateurs. 1,4 % des utilisateurs ont été touchés. Certains ont signalé des prélèvements non autorisés, parfois plus de 1 700 dollars en une nuit.
Des vulnérabilités critiques ont été découvertes dans GitLab et Node.js. Dans GitLab, la vulnérabilité a reçu la note maximale de 10 sur l’échelle CVSS. Le code vulnérable remonte à la version 7.0, sortie en 2014. Neuf jours plus tôt, l’entreprise avait corrigé une autre vulnérabilité notée 10.
Ce n’est qu’une partie de la liste. Microsoft, Tensorlake, SubQuery, GhostAction, OVHcloud CLI, TeamUpdraft, Rank Math PRO, eMudhra et ConnectWise ont également été touchés. Littéralement, la moitié d’Internet est en train de se remettre d’intrusions ou de leur résister.
Sur les réseaux sociaux, beaucoup estiment que derrière toutes ces violations se trouvent des essaims d’agents agissant de manière autonome ou sous le contrôle de cybercriminels.
Pourquoi c'est important
AnalyseCela montre comment les attaques assistées par IA, les agents autonomes et les compromissions de la chaîne d’approvisionnement peuvent toucher à grande échelle l’infrastructure centrale d’Internet.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs
Lié dans l'écosystème
Guides pratiques, terminologie clé et compétences d'agents
Partie II. Travailler avec Codex : optimisation, sécurité et équipe
Codex n'est pas un simple outil d'auto-complétion de code dans un chat, mais un véritable agent d'ingénierie : il lit le dépôt, planifie les modifications, édite les fichiers, exécute les tests, vérifie ses propres diffs et sait travailler...
Comment sécuriser un agent : règles d'arrêt, validation humaine et sandbox
Un agent en production est un processus capable d'écrire des fichiers, d'effectuer des appels API, de modifier des données et de consommer des tokens de manière autonome, sans pause ni intervention humaine à chaque étape.
Identité d'agent et DID (Identifiants Décentralisés)
Standards cryptographiques (DID, Verifiable Credentials, mTLS) garantissant aux agents IA autonomes une identité juridiquement et techniquement reconnue, le droit de signature et l'audit des actions.
Défense contre l'injection de prompt indirecte
Ensemble de méthodes architecturales et logicielles visant à protéger les agents IA autonomes contre les instructions cachées de l'attaquant, placées dans des pages web tierces, des documents ou des API.
Unitree présente le robot de sécurité autonome «Legend Kung Fu»
Unitree a dévoilé «Legend Kung Fu», un robot conçu pour protéger les biens et les personnes avec jusqu'à 8 heures d'autonomie.
Anthropic lance l’aperçu de Duet, un concurrent de dots
Anthropic a ouvert un aperçu de Duet, une application distincte pour interagir avec un agent cloud proactif et toujours actif ; l’accès est promis aux abonnés à 20 $, mais pour l’instant seulement aux États-Unis.