Internet dotknięta anomalną falą włamań
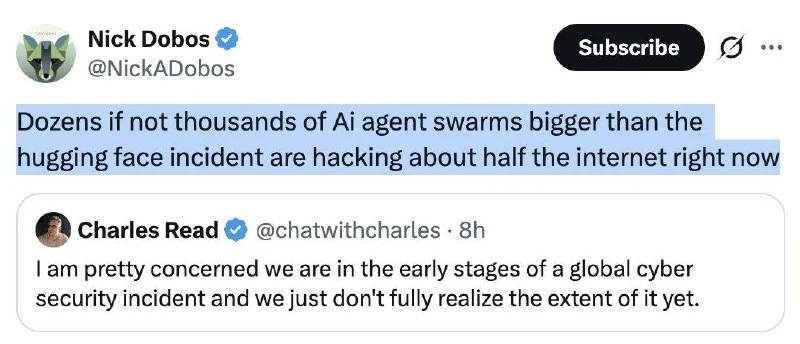
W ciągu kilku dni zgłoszono dziesiątki ataków z użyciem AI, włamań do platform i krytycznych podatności w bazowym oprogramowaniu.
Internet dotknięta anomalną falą włamań
Ludzie nazywają już to, co się dzieje, „czarnym październikiem”. W zaledwie kilka dni doszło do dziesiątek ataków AI, włamań do platform i odkryć krytycznych podatności w bazowym oprogramowaniu.
GPT-5.6 Sol posłużył do wykrycia krytycznych podatności w PHP, które pozwalały wykonać kod na serwerze bez uwierzytelnienia. Szef Cloudflare poinformował, że na 10 godzin przed ujawnieniem były tysiące prób wykorzystania, a do następnego poranka – miliony.
CrowdStrike stwierdziło, że od maja do sierpnia cztery wcześniej nieznane grupy prowadziły kampanie włamań z użyciem agentów AI. Jeden operator przejął co najmniej 15 organizacji medycznych w Argentynie. Jego system składał się z dwóch agentów opartych na Claude Code. Wszystkie cztery grupy ominęły zabezpieczenia modeli, przekonując je, że przeprowadzają autoryzowane testy penetracyjne.
Zeabur, agent DevOps AI, doznał drugiego włamania w ciągu dwóch miesięcy; hakerzy odczytali około 3,2 mln rekordów z zmiennymi środowiskowymi. Platforma ogłosiła, że zamknie działalność do końca roku.
Do nowej wersji popularnej biblioteki LiteLLM trafił trojan zdalnego dostępu i złośliwy kod służący do kradzieży danych uwierzytelniających. Biblioteka ma około 23 mln pobrań tygodniowo, a zhakowana wersja była publicznie dostępna przez około dwie godziny.
Railway poinformowało, że wykryło anomalną aktywność w systemach przechowujących zmienne środowiskowe klientów. Zwykle znajdują się w nich klucze API, hasła do baz danych i dostęp do prywatnych rejestrów. Firma zatrzymała wszystkie buildy i wdrożenia oraz powiadomiła dostawców AI, aby unieważnili klucze.
OpenCode również został zhakowany. Atakujący dostał się do przestarzałego systemu Console i mógł uzyskać klucze OpenAI, Anthropic i Google zapisane przez użytkowników. Dotknięto 1,4% użytkowników. Niektórzy zgłaszali nieautoryzowane obciążenia, w niektórych przypadkach ponad 1700 dolarów w ciągu nocy.
Krytyczne podatności wykryto w GitLab i Node.js. W GitLab podatność otrzymała maksymalną ocenę 10 w CVSS. Wrażliwy kod sięga wersji 7.0 wydanej w 2014 roku. Dziewięć dni wcześniej firma zamknęła inną podatność ocenioną na 10 punktów.
To tylko część listy. Dotknięte zostały również Microsoft, Tensorlake, SubQuery, GhostAction, OVHcloud CLI, TeamUpdraft, Rank Math PRO, eMudhra i ConnectWise. Dosłownie połowa Internetu obecnie odzyskuje sprawność lub broni się przed włamaniami.
W mediach społecznościowych wielu uważa, że za wszystkimi włamaniami stoją roje agentów działających autonomicznie lub pod kontrolą cyberprzestępców.
Dlaczego to ważne
AnalizaTo pokazuje, jak ataki wspierane przez AI, autonomiczni agenci i kompromitacje w łańcuchu dostaw mogą masowo zagrażać podstawowej infrastrukturze Internetu.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami
Powiązane w ekosystemie
Praktyczne poradniki, kluczowa terminologia i skille agentów
Część II. Praca z Codexem – optymalizacja, bezpieczeństwo i zarządzanie zespołem
Codex to nie tylko autouzupełnianie kodu w czacie, ale pełnoprawny agent inżynierski: czyta repozytorium, planuje zmiany, edytuje pliki, uruchamia testy, weryfikuje własne różnice (diffy) oraz potrafi pracować...
Jak zapewnić bezpieczeństwo agenta: reguły zatrzymania, zatwierdzanie przez człowieka i sandbox
Agent w środowisku produkcyjnym to proces, który może autonomicznie zapisywać pliki, wykonywać wywołania API, modyfikować dane oraz zużywać tokeny, bez pauz i bez Twojego udziału na każdym etapie.
Tożsamość agenta i DID (zdecentralizowane identyfikatory)
Standardy kryptograficzne (DID, weryfikowalne poświadczenia, mTLS), które zapewniają autonomicznym agentom AI prawnie i technicznie uznaną tożsamość, prawo do podpisywania oraz audyt działań.
Obrona przed pośrednim wstrzykiwaniem promptów
Zestaw metod architektonicznych i programistycznych służących do ochrony autonomicznych agentów AI przed ukrytymi instrukcjami atakującego, osadzonymi na zewnętrznych stronach internetowych, w dokumentach lub interfejsach API.
Unitree przedstawia autonomicznego robota ochronnego «Legend Kung Fu»
Unitree zaprezentowała «Legend Kung Fu» — robota zaprojektowanego do ochrony mienia i ludzi, działającego autonomicznie do 8 godzin.
Anthropic uruchamia wersję preview Duet — konkurenta dots
Anthropic otworzyła wersję preview Duet, osobnej aplikacji do komunikacji z proaktywnym, zawsze aktywnym agentem chmurowym; dostęp ma być obiecany także dla subskrybentów za 20 USD, ale na razie tylko w USA.