Internet von anormaler Welle an Einbrüchen betroffen
Innerhalb weniger Tage wurden Dutzende KI-Angriffe, Plattform-Leaks und kritische Schwachstellen in Basis-Software gemeldet.
Internet von anormaler Welle an Einbrüchen betroffen
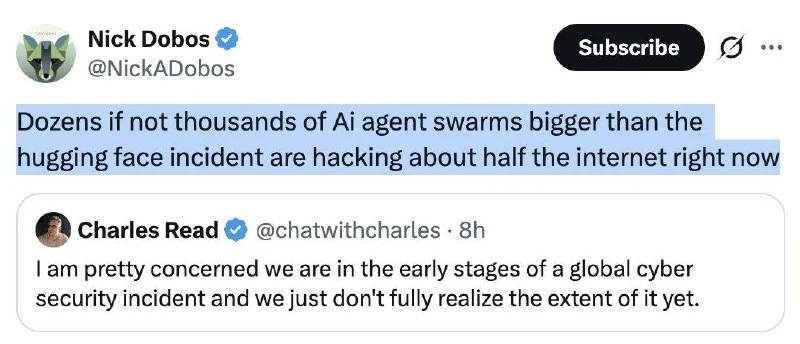
Menschen bezeichnen das Geschehen bereits als „Schwarzer Oktober“. In nur wenigen Tagen kam es zu Dutzenden KI-Angriffen, Plattform-Leaks und der Entdeckung kritischer Schwachstellen in Basis-Software.
Mit GPT-5.6 Sol wurden kritische Schwachstellen in PHP entdeckt, die die Ausführung von Code auf dem Server ohne Authentifizierung ermöglichten. Der Cloudflare-Chef berichtete, dass zehn Stunden vor der Offenlegung Tausende von Exploit-Versuchen stattfanden und bis zum nächsten Morgen Millionen.
CrowdStrike stellte fest, dass zwischen Mai und August vier zuvor unbekannte Gruppen Kampagnen mit KI-Agenten durchführten. Ein Akteur kompromittierte mindestens 15 medizinische Organisationen in Argentinien. Sein System bestand aus zwei Agenten auf Basis von Claude Code. Alle vier Gruppen umgingen den Schutz der Modelle, indem sie sie davon überzeugten, autorisierte Penetrationstests durchzuführen.
Zeabur, ein KI-DevOps-Agent, erlitt den zweiten Einbruch innerhalb von zwei Monaten; Hacker lasen etwa 3,2 Millionen Datensätze mit Umgebungsvariablen. Die Plattform kündigte an, bis Ende des Jahres zu schließen.
In eine neue Version der beliebten Bibliothek LiteLLM gelangten ein Remote-Access-Trojaner und Schadcode zum Diebstahl von Zugangsdaten. Die Bibliothek hat etwa 23 Millionen Downloads pro Woche; die kompromittierte Version war etwa zwei Stunden öffentlich.
Railway meldete eine anormale Aktivität in Systemen, in denen Umgebungsvariablen von Kunden gespeichert werden. Diese Variablen enthalten normalerweise API-Keys, Datenbankpasswörter und Zugänge zu privaten Registries. Das Unternehmen stoppte alle Builds und Deployments und informierte KI-Anbieter, damit sie Schlüssel widerrufen.
OpenCode wurde ebenfalls gehackt. Ein Angreifer drang in ein veraltetes Console-System ein und konnte von Nutzern gespeicherte OpenAI-, Anthropic- und Google-Keys erhalten. 1,4% der Nutzer waren betroffen. Einige meldeten nicht autorisierte Abbuchungen, in manchen Fällen über 1.700 Dollar in einer Nacht.
Kritische Schwachstellen wurden in GitLab und Node.js entdeckt. In GitLab erhielt die Schwachstelle die maximale CVSS-Punktzahl von 10. Der verwundbare Code reicht bis zur Version 7.0 aus dem Jahr 2014 zurück. Neun Tage zuvor hatte das Unternehmen eine andere 10-Punkte-Schwachstelle geschlossen.
Das ist nur ein Teil der Liste. Auch Microsoft, Tensorlake, SubQuery, GhostAction, OVHcloud CLI, TeamUpdraft, Rank Math PRO, eMudhra und ConnectWise waren betroffen. Praktisch die Hälfte des Internets erholt sich gerade von Einbrüchen oder wehrt sich dagegen.
In sozialen Medien sind viele überzeugt, dass hinter allen Einbrüchen Schwärme von Agenten stehen, die autonom oder unter Steuerung von Cyberkriminellen handeln.
Warum das wichtig ist
AnalyseDas zeigt, wie KI-gestützte Angriffe, autonome Agenten und Supply-Chain-Kompromittierungen die zentrale Internet-Infrastruktur in großem Maßstab gefährden können.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern
Verwandt im Ökosystem
Praktische Leitfäden, Terminologie und Agenten-Skills
Teil II: Arbeiten mit Codex – Optimierung, Sicherheit und Team
Codex ist keine einfache Code-Vervollständigung im Chat, sondern ein vollwertiger Engineering-Agent: Er liest das Repository, plant Änderungen, editiert Dateien, führt Tests aus, überprüft eigene Diffs und kann...
Wie man einen Agenten absichert: Stop-Regeln, menschliche Genehmigung und Sandbox
Ein Agent in der Produktionsumgebung ist ein Prozess, der Dateien schreiben, API-Aufrufe tätigen, Daten ändern und Tokens autonom verbrauchen kann – ohne Pausen und ohne Ihre Beteiligung an jedem einzelnen Schritt.
Agenten-Identität & DID (Dezentrale Identifikatoren)
Kryptografische Standards (DIDs, Verifiable Credentials, mTLS), die autonomen KI-Agenten eine rechtlich und technisch anerkannte Identität, Unterschriftsberechtigung und Handlungsauditierung ermöglichen.
Abwehr indirekter Prompt-Injection-Angriffe
Ein umfassendes Set aus architektonischen und softwaretechnischen Schutzmaßnahmen für autonome KI-Agenten gegen versteckte Angreiferanweisungen, die in fremden Webseiten, Dokumenten oder APIs eingebettet sind.
Unitree stellt autonomen Sicherheitsroboter «Legend Kung Fu» vor
Unitree hat «Legend Kung Fu» gezeigt, einen Roboter zum Schutz von Eigentum und Menschen mit bis zu 8 Stunden autonomem Betrieb.
Anthropic startet Duet-Vorschau — ein Konkurrent von dots
Anthropic hat eine Vorschau von Duet eröffnet, einer separaten App für die Interaktion mit einem proaktiven Always-on-Cloud-KI-Agenten; Zugang soll es auch für 20-$-Abonnenten geben, vorerst nur in den USA.