Internet golpeado por una ola anómala de intrusiones
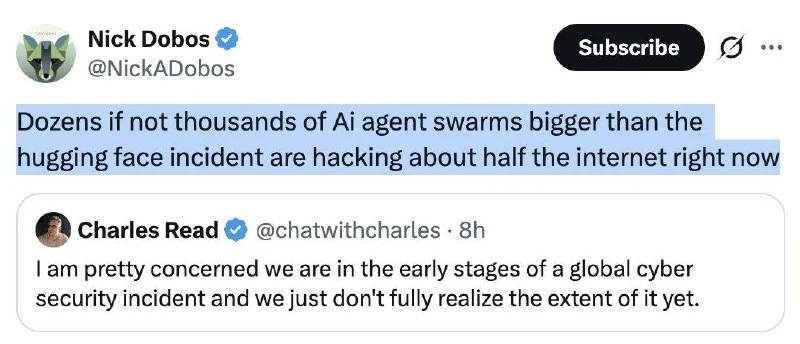
En pocos días se reportaron decenas de ataques con IA, brechas en plataformas y vulnerabilidades críticas en software básico.
Internet golpeado por una ola anómala de intrusiones
La gente ya llama a lo que está ocurriendo “octubre negro”. En apenas unos días se produjeron decenas de ataques con IA, brechas en plataformas y descubrimientos de vulnerabilidades críticas en software básico.
Se usó GPT-5.6 Sol para encontrar vulnerabilidades críticas en PHP que permitían ejecutar código en el servidor sin autenticación. El director de Cloudflare dijo que hubo miles de intentos de explotación 10 horas antes de la divulgación y millones a la mañana siguiente.
CrowdStrike encontró que, entre mayo y agosto, cuatro grupos previamente desconocidos llevaron a cabo campañas de intrusión con agentes de IA. Un operador comprometió al menos 15 organizaciones médicas en Argentina. Su sistema estaba formado por dos agentes basados en Claude Code. Los cuatro grupos eludieron las protecciones de los modelos al convencerlos de que realizaban pruebas de penetración autorizadas.
Zeabur, un agente DevOps de IA, sufrió su segunda brecha en dos meses; los atacantes leyeron unos 3,2 millones de registros con variables de entorno. La plataforma anunció que cerrará antes de fin de año.
Una nueva versión de la popular biblioteca LiteLLM incluyó un troyano de acceso remoto y código malicioso para robar credenciales. La biblioteca tiene unos 23 millones de descargas semanales y la versión comprometida estuvo pública durante unas dos horas.
Railway informó de una actividad anómala en sistemas que almacenan variables de entorno de clientes. Estas variables suelen contener claves API, contraseñas de bases de datos y accesos a registros privados. La empresa detuvo todas las compilaciones y despliegues y notificó a proveedores de IA para que revocaran claves.
OpenCode también fue vulnerado. Un atacante accedió a un sistema Console obsoleto y pudo obtener claves de OpenAI, Anthropic y Google guardadas por usuarios. Afectó al 1,4% de los usuarios. Algunos reportaron cargos no autorizados, en algunos casos más de 1.700 dólares en una noche.
Se descubrieron vulnerabilidades críticas en GitLab y Node.js. En GitLab, la vulnerabilidad recibió la puntuación máxima de 10 en CVSS. El código vulnerable se remonta a la versión 7.0, lanzada en 2014. Nueve días antes, la empresa había cerrado otra vulnerabilidad de 10 puntos.
Esto es solo parte de la lista. También se vieron afectados Microsoft, Tensorlake, SubQuery, GhostAction, OVHcloud CLI, TeamUpdraft, Rank Math PRO, eMudhra y ConnectWise. Literalmente, la mitad de Internet está recuperándose o resistiendo intrusiones.
En redes sociales, muchos creen que detrás de todas las brechas hay enjambres de agentes que actúan de forma autónoma o bajo el control de cibercriminales.
Por qué es importante
AnálisisEsto muestra cómo los ataques asistidos por IA, los agentes autónomos y los compromisos en la cadena de suministro pueden afectar a gran escala a la infraestructura central de Internet.
Debatir en la comunidad
Comparte tus preguntas e ideas con desarrolladores
Relacionado en el ecosistema
Guías prácticas, terminología y skills de agentes
Parte II. Cómo trabajar con Codex + optimización/seguridad/equipo
Codex no es un autocompletado de código en el chat, sino un agente de ingeniería completo: lee el repositorio, planifica cambios, edita archivos, ejecuta pruebas, revisa sus propio...
Cómo hacer que los agentes de IA sean seguros: reglas de parada, aprobación humana y sandbox
Un agente en producción es un proceso que puede escribir archivos, realizar llamadas API, cambiar datos y consumir tokens de forma autónoma, sin pausas y sin tu participación en cada paso.
Identidad del Agente y DID (Identificadores Descentralizados)
Estándares criptográficos (DIDs, Credenciales Verificables, mTLS) que otorgan a los agentes de IA autónomos una identidad reconocida legal y técnicamente, derecho a firmar y auditar acciones.
Defensa Contra Inyección Indirecta de Prompts
Conjunto de métodos arquitectónicos y de software para proteger a los agentes de IA autónomos de instrucciones ocultas del atacante, ubicadas en páginas web externas, documentos o API.
Unitree presenta el robot de seguridad autónomo «Leyenda Kung Fu»
Unitree mostró «Leyenda Kung Fu», un robot diseñado para proteger propiedades y personas con hasta 8 horas de funcionamiento autónomo.
Anthropic lanza la vista previa de Duet, un competidor de dots
Anthropic abrió una vista previa de Duet, una app independiente para interactuar con un agente en la nube proactivo y siempre activo; prometen acceso para suscriptores de $20, pero por ahora solo en EE. UU.