Internet atingida por onda anormal de invasões
Em poucos dias, dezenas de ataques com IA, violações de plataformas e vulnerabilidades críticas em software básico foram reportadas.
Internet atingida por onda anormal de invasões
As pessoas já chamam o que está acontecendo de “outubro negro”. Em apenas alguns dias, ocorreram dezenas de ataques com IA, violações de plataformas e descobertas de vulnerabilidades críticas em software básico.
O GPT-5.6 Sol foi usado para encontrar vulnerabilidades críticas no PHP que permitiam executar código no servidor sem autenticação. O chefe da Cloudflare disse que houve milhares de tentativas de exploração 10 horas antes da divulgação e milhões na manhã seguinte.
A CrowdStrike descobriu que, entre maio e agosto, quatro grupos anteriormente desconhecidos realizaram campanhas de invasão usando agentes de IA. Um operador comprometeu pelo menos 15 organizações médicas na Argentina. Seu sistema era formado por dois agentes baseados no Claude Code. Os quatro grupos contornaram a proteção dos modelos ao convencê-los de que estavam realizando testes de penetração autorizados.
O Zeabur, um agente DevOps de IA, sofreu sua segunda violação em dois meses; hackers leram cerca de 3,2 milhões de registros de variáveis de ambiente. A plataforma anunciou que fechará até o fim do ano.
Uma nova versão da popular biblioteca LiteLLM incluiu um trojan de acesso remoto e código malicioso para roubo de credenciais. A biblioteca tem cerca de 23 milhões de downloads por semana, e a versão comprometida ficou pública por aproximadamente duas horas.
A Railway relatou atividade anormal em sistemas que armazenam variáveis de ambiente de clientes. Essas variáveis normalmente contêm chaves de API, senhas de bancos de dados e acessos a repositórios privados. A empresa interrompeu todas as compilações e implantações e notificou provedores de IA para revogarem as chaves.
O OpenCode também foi violado. Um invasor acessou um sistema Console obsoleto e poderia obter chaves da OpenAI, Anthropic e Google salvas por usuários. 1,4% dos usuários foram afetados. Alguns relataram cobranças não autorizadas, em alguns casos mais de 1.700 dólares em uma noite.
Vulnerabilidades críticas foram descobertas no GitLab e no Node.js. No GitLab, a vulnerabilidade recebeu nota máxima de 10 no CVSS. O código vulnerável remonta à versão 7.0, lançada em 2014. Nove dias antes, a empresa havia corrigido outra vulnerabilidade de 10 pontos.
Isso é apenas parte da lista. Microsoft, Tensorlake, SubQuery, GhostAction, OVHcloud CLI, TeamUpdraft, Rank Math PRO, eMudhra e ConnectWise também foram afetados. Literalmente, metade da Internet está se recuperando ou resistindo a invasões.
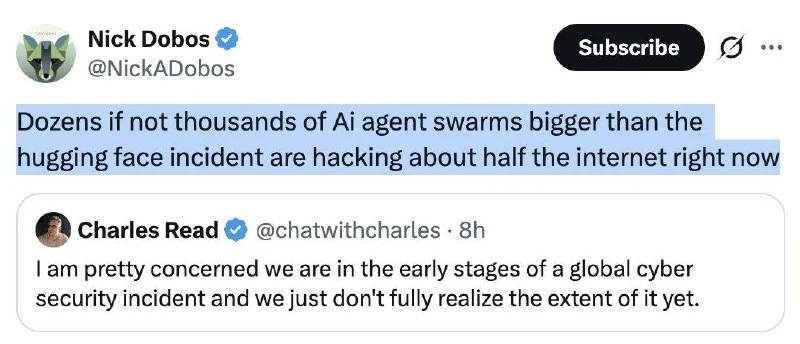
Nas redes sociais, muitos acreditam que por trás de todas as violações estão enxames de agentes agindo de forma autônoma ou sob controle de cibercriminosos.
Por que isso importa
AnáliseIsso mostra como ataques assistidos por IA, agentes autônomos e comprometimentos na cadeia de suprimentos podem afetar em larga escala a infraestrutura central da Internet.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores
Relacionado no ecossistema
Guias práticos, terminologia essencial e skills de agentes
Parte II. Como trabalhar com Codex + otimização/segurança/equipe
Codex não é apenas autocompletar código no chat, mas um agente de engenharia completo: ele lê o repositório, planeja alterações, edita arquivos, executa testes, verifica seus próprios diffs e sabe trabalhar...
Como tornar um agente seguro: regras de parada, aprovação humana e sandbox
Um agente em produção é um processo que pode escrever arquivos, realizar chamadas de API, modificar dados e consumir tokens de forma autônoma, sem pausas e sem a sua participação em cada etapa.
Identidade de Agentes e DIDs (Identificadores Descentralizados)
Padrões criptográficos (DIDs, Credenciais Verificáveis, mTLS) que garantem aos agentes de IA autônomos uma identidade legal e tecnicamente reconhecida, capacidade de assinatura e auditabilidade das ações.
Defesa contra Injeção Indireta de Prompt
Conjunto de métodos arquitetônicos e de software para proteger agentes autônomos de IA contra instruções ocultas do atacante, inseridas em páginas web externas, documentos ou APIs.
Unitree apresenta o robô de segurança autônomo «Lenda Kung Fu»
Unitree revelou «Lenda Kung Fu», um robô projetado para proteger propriedades e pessoas com até 8 horas de funcionamento autônomo.
Anthropic lança preview do Duet, concorrente do dots
A Anthropic abriu um preview do Duet, um aplicativo independente para interagir com um agente em nuvem proativo e sempre ativo; o acesso é prometido também para assinantes de US$ 20, mas por enquanto só nos EUA.