Google a versé 250 000 dollars à une startup qui a trouvé une vulnérabilité dans Chrome avec GPT-5.6 Sol
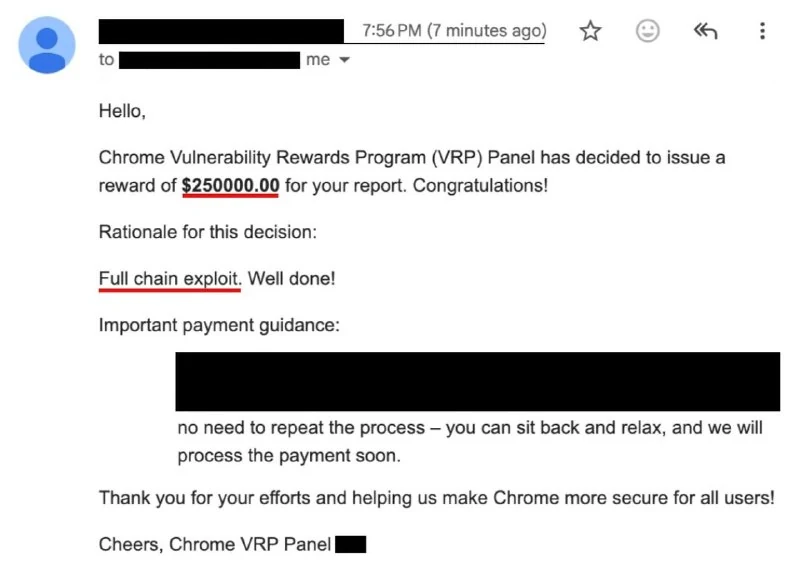
XBOW et GPT-5.6 Sol ont monté en six jours une chaîne d’exploitation complète pour Chrome et ont obtenu 250 000 dollars de bug bounty de Google.
Chrome est considéré comme l’un des logiciels les plus sécurisés au monde, et ce n’est que la deuxième fois dans l’histoire que Google verse une telle somme dans un programme de bug bounty.
La startup XBOW développe un système autonome d’intelligence artificielle capable de trouver et d’exploiter des vulnérabilités seul. En janvier, l’équipe s’est fixé un objectif : créer une chaîne d’exploitation complète pour Chrome avant la conférence Black Hat en août.
Ils ont travaillé sur ce projet pendant six mois, mais lorsqu’ils ont soumis la chaîne à Google, l’entreprise a répondu qu’elle connaissait déjà l’un des bugs utilisés. À ce moment-là, l’équipe était déjà à Las Vegas pour Black Hat et a décidé d’essayer de trouver un autre exploit dans un délai très serré.
Ils y sont parvenus. Quatre personnes plus GPT-5.6 Sol ont assemblé la chaîne en seulement six jours. Google leur a ensuite versé 250 000 dollars, tandis que leurs coûts en tokens s’élevaient à environ 40 000 dollars.
Le PDG de XBOW, Oege de Moor, a déclaré que ce type de travail prenait auparavant des mois. Selon lui, le tournant dans la recherche de vulnérabilités grâce aux agents est déjà franchi, et le coût de cette recherche s’est effondré aussi bien pour les attaquants que pour les défenseurs. L’avantage de ces derniers est seulement qu’ils peuvent vérifier leur propre code en premier.
Pourquoi c'est important
AnalyseCe cas montre que les agents d’IA peuvent désormais réduire la recherche de vulnérabilités complexes dans des produits très protégés de plusieurs mois à quelques jours, changeant l’économie de la sécurité offensive et défensive.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs