Google виплатив $250 тисяч стартапу, який знайшов вразливість у Chrome за допомогою GPT-5.6 Sol
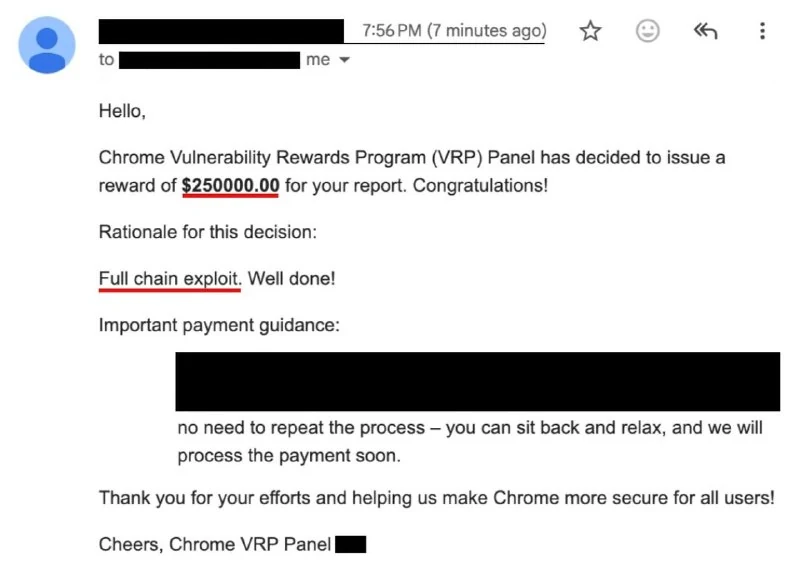
Стартап XBOW і модель GPT-5.6 Sol зібрали full-chain експлойт для Chrome за шість днів і отримали від Google $250 тисяч у програмі баг-баунті.
Chrome вважається одним із найзахищеніших програмних продуктів, і це вдруге в історії, коли Google виплачує таку суму в програмі баг-баунті.
Стартап XBOW розробляє автономну ШІ-систему, яка сама шукає та експлуатує вразливості. У січні команда поставила ціль: до конференції Black Hat у серпні створити full-chain експлойт для Chrome.
Спочатку робота тривала пів року, але коли XBOW надав Google ланцюжок експлойту, компанія відповіла, що вже знає про одну з використаних вразливостей. Команда вже була в Лас-Вегасі на Black Hat, тому вирішила в дуже стислі строки знайти інший експлойт.
Це вдалося: четверо людей і GPT-5.6 Sol зібрали ланцюжок за шість днів. За нього Google виплатив $250 тисяч, а витрати на токени моделі склали приблизно $40 тисяч.
Генеральний директор XBOW Оге де Мур заявив, що раніше подібні пошуки займали місяці. На його думку, переломний момент у пошуку вразливостей за допомогою агентів уже пройдено, а вартість такого пошуку критично впала як для атакуючих, так і для захисників. Перевага останніх лише в тому, що вони можуть перевірити власний код первими.
Чому це важливо
АналітикаЦей кейс показує, що ШІ-агенти вже можуть скоротити пошук складних вразливостей у найзахищеніших продуктах із місяців до днів, зміщуючи баланс між атакою та захистом.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками