Google wypłacił 250 tys. dolarów startupowi, który znalazł podatność w Chrome z pomocą GPT-5.6 Sol
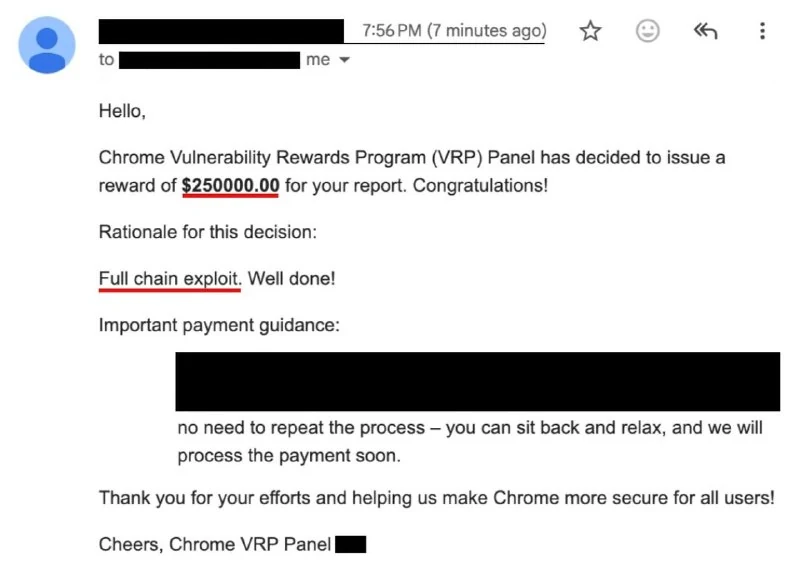
XBOW i GPT-5.6 Sol zbudowali w sześć dni exploit pełnego łańcucha dla Chrome i otrzymali od Google 250 tys. dolarów w programie bug bounty.
Chrome jest uważany za jedno z najbezpieczniejszych oprogramowań na świecie, a to dopiero drugi raz w historii, gdy Google wypłaca taką kwotę w programie bug bounty.
Startup XBOW tworzy autonomiczny system sztucznej inteligencji, który samodzielnie wyszukuje i wykorzystuje podatności. W styczniu zespół postawił sobie cel: do konferencji Black Hat w sierpniu przygotować exploit pełnego łańcucha dla Chrome.
Pracowali nad tym pół roku, ale gdy przekazali łańcuch Google, firma odpowiedziała, że już zna jeden z wykorzystanych błędów. W tym czasie zespół był już w Las Vegas na Black Hat i postanowił w bardzo krótkim czasie znaleźć inny exploit.
Udało im się. Cztery osoby plus GPT-5.6 Sol zbudowały łańcuch w zaledwie sześć dni. Google wypłacił im za to później 250 tys. dolarów, a koszty tokenów wyniosły około 40 tys. dolarów.
CEO XBOW, Oege de Moor, powiedział, że wcześniej takie prace zajmowały jego zespołowi miesiące. Jego zdaniem punkt zwrotny w wyszukiwaniu podatności z pomocą agentów został już przekroczony, a koszty takiego poszukiwania gwałtownie spadły zarówno dla atakujących, jak i obrońców. Przewagą obrońców jest jedynie to, że mogą sprawdzić własny kod jako pierwsi.
Dlaczego to ważne
AnalizaTen przypadek pokazuje, że agenci AI potrafią już skrócić wyszukiwanie złożonych podatności w bardzo chronionych produktach z miesięcy do dni, zmieniając ekonomię bezpieczeństwa ofensywnego i defensywnego.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami