Google pagó 250 000 dólares a una startup que encontró una vulnerabilidad en Chrome con GPT-5.6 Sol
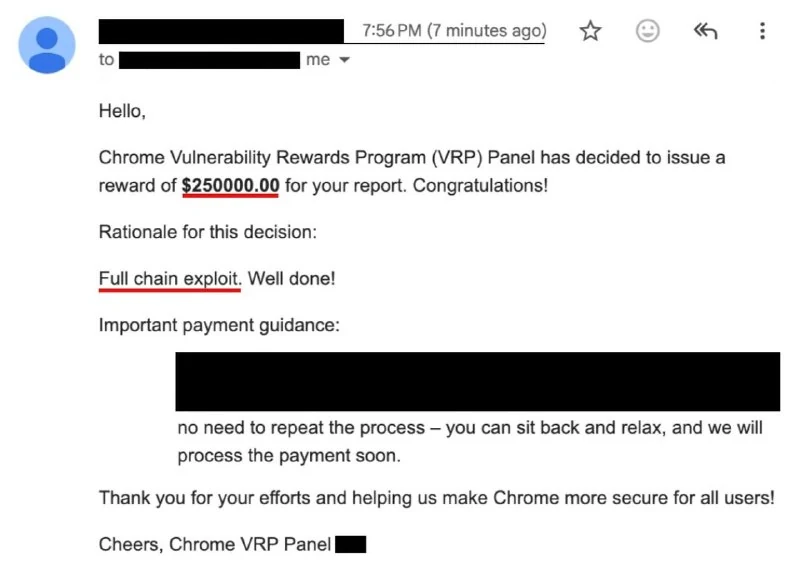
XBOW y GPT-5.6 Sol crearon un exploit de cadena completa para Chrome en seis días y obtuvieron una recompensa de 250 000 dólares de Google.
Chrome está considerado uno de los productos de software más seguros del mundo, y esta es solo la segunda vez en la historia en que Google paga una cantidad así en un programa de bug bounty.
La startup XBOW desarrolla un sistema autónomo de inteligencia artificial que busca y explota vulnerabilidades por sí mismo. En enero, el equipo se fijó como objetivo crear un exploit de cadena completa para Chrome antes de Black Hat en agosto.
Trabajaron en ello durante seis meses, pero cuando presentaron la cadena a Google, la empresa respondió que ya conocía uno de los fallos utilizados. Para entonces, el equipo ya estaba en Las Vegas para Black Hat, así que decidió intentar encontrar otro exploit en un plazo extremadamente ajustado.
Lo consiguieron. Cuatro personas más GPT-5.6 Sol montaron la cadena en solo seis días. Google les pagó después 250 000 dólares por ella, mientras que los costes en tokens ascendieron a unos 40 000 dólares.
El CEO de XBOW, Oege de Moor, afirmó que antes este tipo de trabajo tardaba meses. A su juicio, el punto de inflexión en la búsqueda de vulnerabilidades mediante agentes ya se ha superado, y el coste de esa búsqueda se ha desplomado tanto para atacantes como para defensores. La única ventaja de estos últimos es que pueden revisar su propio código primero.
Por qué es importante
AnálisisEste caso demuestra que los agentes de IA ya pueden reducir la investigación de vulnerabilidades complejas en productos muy protegidos de meses a días, cambiando la economía de la seguridad ofensiva y defensiva.
Debatir en la comunidad
Comparte tus preguntas e ideas con desarrolladores