Google pagou US$ 250 mil a uma startup que encontrou uma vulnerabilidade no Chrome com GPT-5.6 Sol
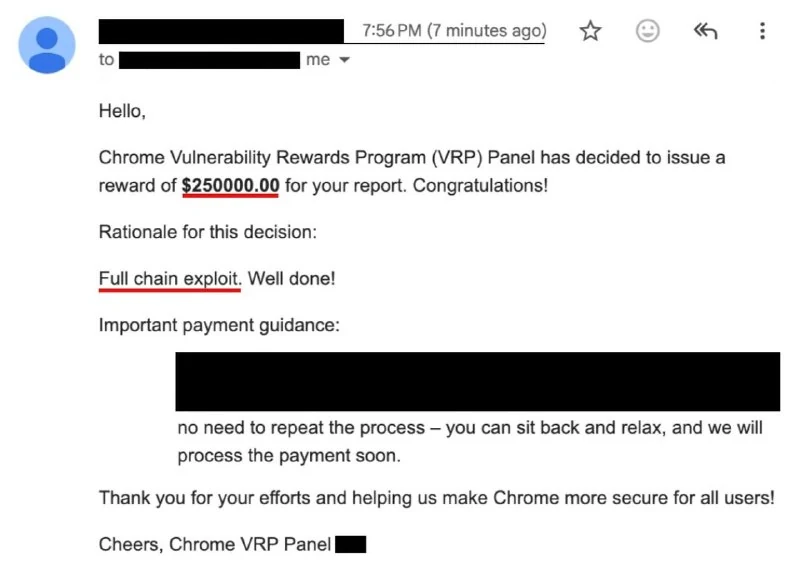
XBOW e GPT-5.6 Sol montaram em seis dias um exploit de cadeia completa para o Chrome e receberam US$ 250 mil de bug bounty do Google.
O Chrome é considerado um dos softwares mais seguros do planeta, e esta é apenas a segunda vez na história que o Google paga uma quantia assim em um programa de bug bounty.
A startup XBOW desenvolve um sistema autônomo de IA que encontra e explora vulnerabilidades por conta própria. Em janeiro, a equipe definiu uma meta: criar um exploit de cadeia completa para o Chrome até a Black Hat, em agosto.
Eles trabalharam nisso por seis meses, mas, quando apresentaram a cadeia ao Google, a empresa respondeu que já sabia de um dos bugs utilizados. Nessa época, a equipe já estava em Las Vegas para a Black Hat e decidiu tentar encontrar outro exploit em um prazo muito apertado.
Eles conseguiram. Quatro pessoas mais GPT-5.6 Sol montaram a cadeia em apenas seis dias. O Google depois pagou US$ 250 mil por ela, enquanto os custos com tokens ficaram em torno de US$ 40 mil.
O CEO da XBOW, Oege de Moor, afirmou que antes esse tipo de trabalho levava meses. Segundo ele, o ponto de virada na busca por vulnerabilidades com agentes já foi ultrapassado, e o custo dessa busca caiu drasticamente tanto para atacantes quanto para defensores. A vantagem dos defensores é apenas poder verificar seu próprio código primeiro.
Por que isso importa
AnáliseO caso mostra que agentes de IA já podem reduzir a pesquisa de vulnerabilidades complexas em produtos altamente protegidos de meses para dias, mudando a economia da segurança ofensiva e defensiva.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores