Google zahlte 250.000 US-Dollar an ein Startup, das eine Chrome-Schwachstelle mit GPT-5.6 Sol fand
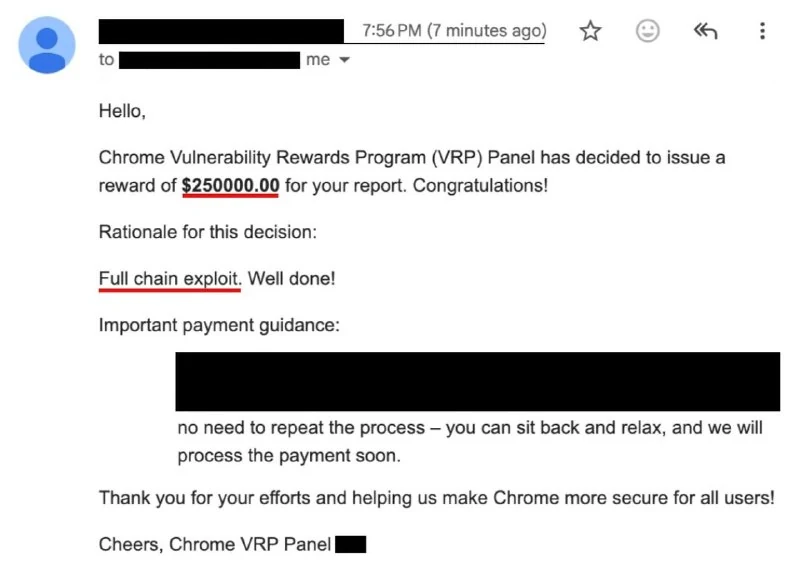
XBOW und GPT-5.6 Sol erstellten in sechs Tagen einen Full-Chain-Exploit für Chrome und erhielten von Google 250.000 US-Dollar als Bug Bounty.
Chrome gilt als eines der sichersten Softwareprodukte der Welt, und es ist erst das zweite Mal in der Geschichte, dass Google eine derartige Summe in einem Bug-Bounty-Programm zahlt.
Das Startup XBOW entwickelt ein autonomes KI-System, das Schwachstellen selbst findet und ausnutzt. Im Januar setzte sich das Team ein Ziel: bis zur Black Hat im August einen Full-Chain-Exploit für Chrome zu erstellen.
Sie arbeiteten ein halbes Jahr daran, doch als sie die Kette Google vorlegten, antwortete das Unternehmen, dass es über einen der verwendeten Fehler bereits Bescheid wusste. Zu diesem Zeitpunkt war das Team bereits in Las Vegas auf der Black Hat und beschloss, unter extremem Zeitdruck einen anderen Exploit zu finden.
Das gelang. Vier Personen plus GPT-5.6 Sol bauten die Kette in nur sechs Tagen zusammen. Google zahlte ihnen dafür später 250.000 US-Dollar, während die Token-Kosten bei etwa 40.000 US-Dollar lagen.
XBOW-CEO Oege de Moor erklärte, dass solche Arbeiten früher Monate gedauert hätten. Seiner Meinung nach ist der Wendepunkt bei der Schwachstellensuche mit Agenten bereits erreicht, und die Kosten für diese Suche sind sowohl für Angreifer als auch für Verteidiger kritisch gesunken. Der einzige Vorteil der Verteidiger bestehe darin, dass sie ihren eigenen Code zuerst prüfen können.
Warum das wichtig ist
AnalyseDer Fall zeigt, dass KI-Agenten die Suche nach komplexen Schwachstellen in stark geschützten Produkten von Monaten auf Tage verkürzen können und damit die Ökonomie von Offensiv- und Defensiv-Sicherheit verändern.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern