OpenAI lance un CLI et un SDK TypeScript pour le scan de vulnérabilités du code
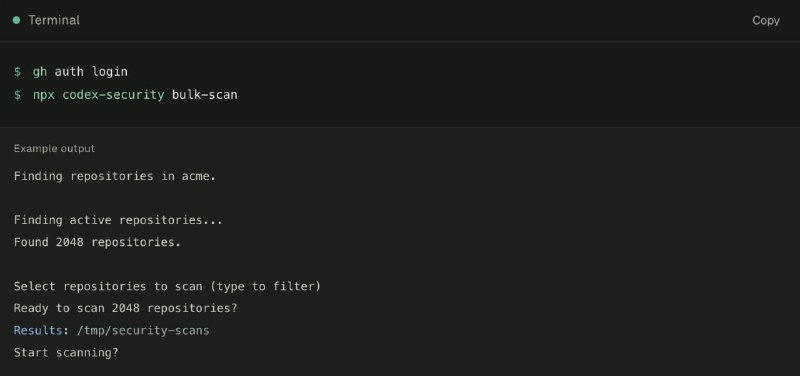
OpenAI a discrètement déployé une nouvelle suite d'outils permettant aux développeurs de détecter les failles de sécurité dans leurs dépôts via une interface en ligne de commande et un SDK TypeScript.
OpenAI lance un CLI et un SDK TypeScript pour le scan de vulnérabilités du code
OpenAI a discrètement mis à disposition un nouvel outil destiné aux développeurs, leur permettant d'analyser leurs dépôts à la recherche de vulnérabilités dans le code. Disponible sous forme de CLI (interface en ligne de commande) et de SDK TypeScript, cet outil avait été repéré sur Hacker News avant son annonce officielle par l'entreprise.
Fonctionnalités clés :
- Analyse des dépôts pour identifier les failles de sécurité.
- Sauvegarde et suivi des problèmes détectés entre plusieurs exécutions.
- Vérification de la correction effective des vulnérabilités identifiées.
- Intégration directe des contrôles de sécurité dans les pipelines CI/CD.
Il s'agit encore d'une version préliminaire de l'outil, et OpenAI collecte activement les retours utilisateurs afin d'apporter des améliorations futures.
Pourquoi c'est important
AnalyseCet outil est crucial car il automatise la détection des failles, renforçant ainsi la sécurité logicielle dès les premières phases du développement.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs
Lié dans l'écosystème
Guides pratiques, terminologie clé et compétences d'agents
Codex Skills pour débutants : comment automatiser les scénarios de travail des agents IA
Guide pratique pour créer et utiliser les Skills dans Codex : anatomie du fichier SKILL.md, activation explicite et automatique, différences entre les compétences, les scripts et les outils, l'API Skills et la configuration des limites de sécurité.
OpenAI prépare les GIF animés pour ChatGPT
OpenAI a ajouté un support expérimental pour la génération de GIF animés dans Codex, via OpenAI Images API. Cette fonction pourrait bientôt arriver dans ChatGPT.
Partie II. Travailler avec Codex : optimisation, sécurité et équipe
Codex n'est pas un simple outil d'auto-complétion de code dans un chat, mais un véritable agent d'ingénierie : il lit le dépôt, planifie les modifications, édite les fichiers, exécute les tests, vérifie ses propres diffs et sait travailler...
Architecture Zero-Trust pour serveurs IA
Paradigme de sécurité « Ne jamais faire confiance, toujours vérifier », qui exclut les mots de passe statiques, exige des certificats d'accès à durée limitée, un chiffrement mutuel mTLS et une isolation complète des secrets.