OpenAI lance un CLI et un SDK TypeScript pour le scan de vulnérabilités du code
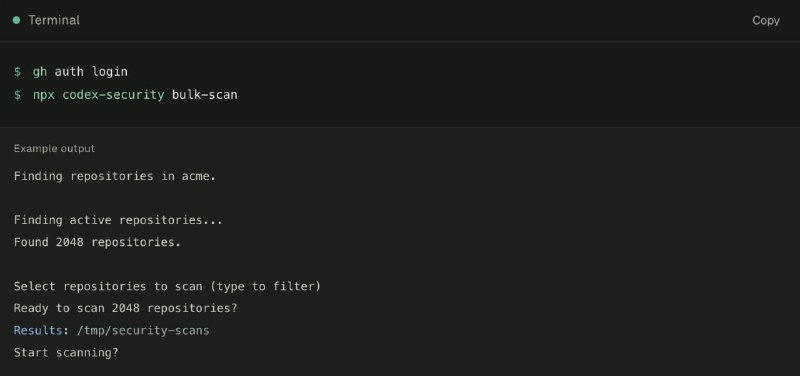
OpenAI a discrètement déployé une nouvelle suite d'outils permettant aux développeurs de détecter les failles de sécurité dans leurs dépôts via une interface en ligne de commande et un SDK TypeScript.
OpenAI lance un CLI et un SDK TypeScript pour le scan de vulnérabilités du code
OpenAI a discrètement mis à disposition un nouvel outil destiné aux développeurs, leur permettant d'analyser leurs dépôts à la recherche de vulnérabilités dans le code. Disponible sous forme de CLI (interface en ligne de commande) et de SDK TypeScript, cet outil avait été repéré sur Hacker News avant son annonce officielle par l'entreprise.
Fonctionnalités clés :
- Analyse des dépôts pour identifier les failles de sécurité.
- Sauvegarde et suivi des problèmes détectés entre plusieurs exécutions.
- Vérification de la correction effective des vulnérabilités identifiées.
- Intégration directe des contrôles de sécurité dans les pipelines CI/CD.
Il s'agit encore d'une version préliminaire de l'outil, et OpenAI collecte activement les retours utilisateurs afin d'apporter des améliorations futures.
Pourquoi c'est important
AnalyseCet outil est crucial car il automatise la détection des failles, renforçant ainsi la sécurité logicielle dès les premières phases du développement.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs