OpenAI veröffentlicht CLI und TypeScript-SDK zur Erkennung von Code-Schwachstellen
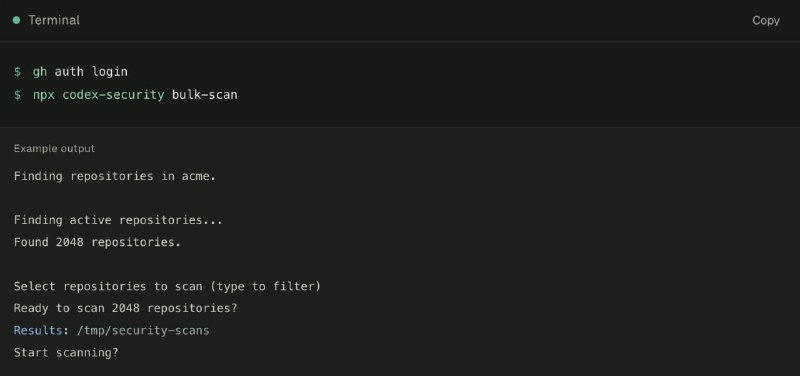
OpenAI hat ein neues Tool vorgestellt, das Entwicklern die automatisierte Erkennung von Sicherheitslücken in Repositories ermöglicht. Die Lösung steht als CLI und TypeScript-SDK bereit und lässt sich nahtlos in CI/CD-Pipelines integrieren.
OpenAI veröffentlicht CLI und TypeScript-SDK zur Erkennung von Code-Schwachstellen
OpenAI hat still und leise ein neues Tool eingeführt, mit dem Entwickler ihre Repositories auf Schwachstellen im Code überprüfen können. Das Werkzeug, das sowohl als Command-Line Interface (CLI) als auch als TypeScript-SDK verfügbar ist, wurde zunächst von der Community auf Hacker News entdeckt, bevor das Unternehmen eine offizielle Ankündigung vornahm.
Hauptfunktionen:
- Scannen von Repositories nach potenziellen Sicherheitslücken.
- Speichern und Nachverfolgen identifizierter Probleme über mehrere Durchläufe hinweg.
- Überprüfung, ob gemeldete Schwachstellen behoben wurden.
- Integration der Sicherheitsprüfungen direkt in CI/CD-Prozesse.
Es handelt sich derzeit noch um eine frühe Version des Tools, wobei OpenAI aktiv Feedback sammelt, um weitere Verbesserungen vorzunehmen.
Warum es wichtig ist: Dieses Tool ist für Entwickler von entscheidender Bedeutung, da es den Prozess der Erkennung von Schwachstellen im Code automatisiert und somit die Software-Sicherheit erheblich verbessert.
Warum das wichtig ist
AnalyseDie Automatisierung der Schwachstellenerkennung reduziert manuelle Aufwände und beschleunigt die Identifikation kritischer Sicherheitsrisiken. Durch die native Integration in moderne Entwicklungspipelines wird Security-by-Design zum Standard statt zur nachträglichen Prüfung.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern