OpenAI випустила CLI та TypeScript SDK для перевірки вразливостей у коді
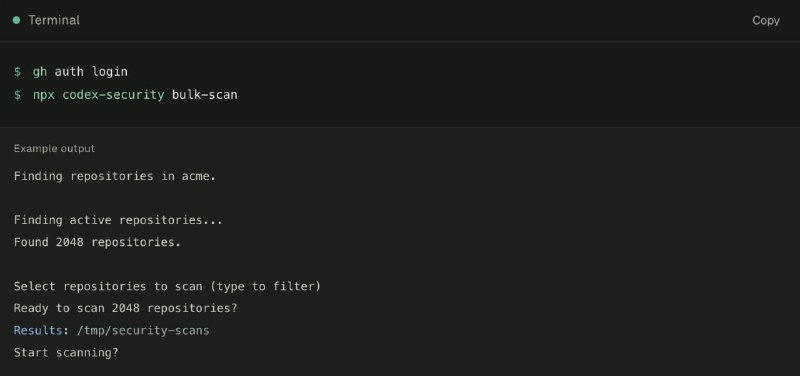
OpenAI представила новий CLI та TypeScript SDK для виявлення вразливостей у коді. Інструмент дозволяє сканувати репозиторії та інтегрувати перевірки безпеки в CI/CD.
OpenAI випустила CLI та TypeScript SDK для перевірки вразливостей у коді
OpenAI незабаром представила новий інструмент, який дозволяє розробникам сканувати свої репозиторії на наявність вразливостей у коді. Цей інструмент, доступний у вигляді CLI та TypeScript SDK, був помічений на Hacker News ще до офіційного анонсу компанії.
Основні можливості:
- Сканування репозиторіїв на вразливості.
- Збереження та відстеження знайдених проблем між запусками.
- Перевірка наявності виправлень для вразливостей.
- Інтеграція перевірок безпеки безпосередньо в CI/CD.
Це поки що рання версія інструменту, і OpenAI активно збирає відгуки для подальшого вдосконалення.
Чому це важливо
АналітикаЦей інструмент важливий для розробників, оскільки дозволяє автоматизувати процес виявлення вразливостей у коді, що підвищує безпеку програмного забезпечення.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками
Пов'язані матеріали екосистеми
Практичні гайди, термінологія та агентські скіли
У Alpine Linux знайшли баг OpenSSH, який може давати root-доступ
Розробники Alpine Linux описали вразливість OpenSSH, за якої будь-яка послідовність із 257–1024 символів може надати root-доступ.
Агенти OpenAI виявили 948 вразливостей у ядрі Linux
Дослідники OpenAI використали ще не випущену ШІ-модель для кібербезпеки та автономний конвеєр, щоб знаходити, відтворювати та латати вразливості ядра Linux; підтверджено 948 вразливостей підвищення привілеїв.
OpenAI GPT (Флагманські моделі серії GPT)
Головна універсальна лінійка великих мовних моделей від OpenAI (GPT-4, GPT-4o). Оптимізована для складного текстового аналізу, програмування, творчості та щоденної інтелектуальної роботи.
Вигадані залежності в коді (Hallucinated Packages)
Небезпечний різновид нейромережевих галюцинацій у програмуванні. Модель вигадує правдоподібні, але неіснуючі в реальності бібліотеки та npm/PyPI пакети, створюючи критичні дірки в безпеці (Slopsquatting).