OpenAI udostępnia CLI i SDK TypeScript do skanowania podatności w kodzie
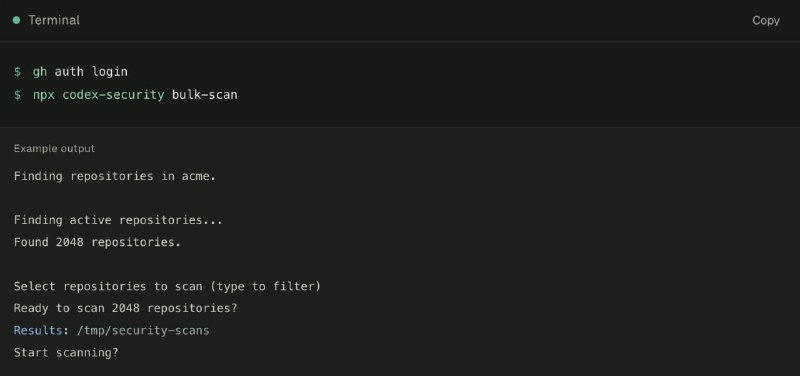
OpenAI wprowadziło nowe narzędzia CLI oraz SDK TypeScript, umożliwiające developerom wykrywanie luk bezpieczeństwa w repozytoriach. Narzędzie pozwala na integrację kontroli bezpieczeństwa bezpośrednio z procesami CI/CD.
OpenAI udostępnia CLI i SDK TypeScript do skanowania podatności w kodzie
OpenAI cicho wypuściło nowe narzędzie, które pozwala programistom skanować swoje repozytoria pod kątem podatności w kodzie. Narzędzie to, dostępne jako interfejs wiersza poleceń (CLI) oraz SDK TypeScript, zostało zauważone przez społeczność Hacker News jeszcze przed oficjalną zapowiedzią firmy.
Kluczowe funkcje:
- Skanowanie repozytoriów w poszukiwaniu podatności.
- Zapisywanie i śledzenie zidentyfikowanych problemów między kolejnymi uruchomieniami.
- Weryfikacja, czy zgłoszone luki zostały naprawione.
- Integracja kontroli bezpieczeństwa bezpośrednio z potokami CI/CD.
Jest to wciąż wczesna wersja narzędzia, a OpenAI aktywnie zbiera opinie użytkowników w celu dalszego ulepszania produktu.
Dlaczego to ważne
AnalizaTo narzędzie jest kluczowe dla deweloperów, ponieważ automatyzuje proces wykrywania podatności w kodzie, co znacząco zwiększa bezpieczeństwo tworzonego oprogramowania.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami