OpenAI lança CLI e SDK TypeScript para análise de vulnerabilidades em código
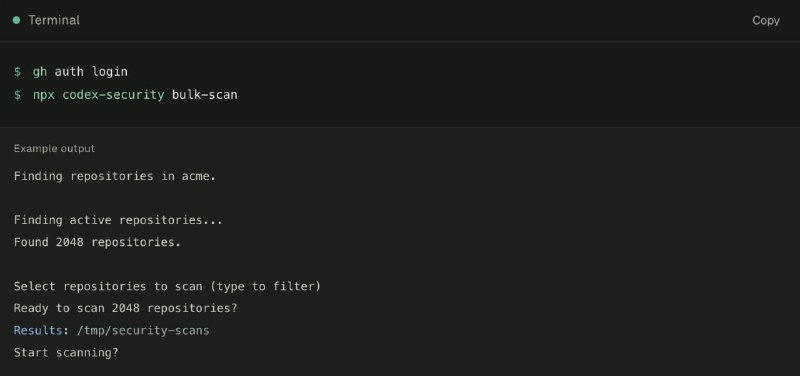
A OpenAI introduziu uma nova ferramenta composta por CLI e SDK TypeScript, permitindo que desenvolvedores detectem vulnerabilidades em repositórios e integrem verificações de segurança diretamente nos fluxos de CI/CD.
OpenAI lança CLI e SDK TypeScript para análise de vulnerabilidades em código
A OpenAI disponibilizou discretamente uma nova ferramenta que permite aos desenvolvedores escanear seus repositórios em busca de vulnerabilidades no código. Disponível tanto como interface de linha de comando (CLI) quanto como SDK em TypeScript, a solução foi inicialmente notada na comunidade do Hacker News antes do anúncio oficial da empresa.
Principais funcionalidades:
- Escaneamento de repositórios para identificação de vulnerabilidades.
- Armazenamento e rastreamento dos problemas identificados entre diferentes execuções.
- Verificação se as vulnerabilidades foram efetivamente corrigidas.
- Integração direta das verificações de segurança nos pipelines de CI/CD.
Esta versão inicial da ferramenta está em fase ativa de coleta de feedback pela OpenAI, visando melhorias contínuas.
Por que isso importa: Esta ferramenta é crucial para os desenvolvedores, pois automatiza o processo de detecção de vulnerabilidades no código, elevando significativamente a segurança do software.
Por que isso importa
AnáliseAo automatizar a detecção de falhas de segurança, a ferramenta reduz a superfície de ataque e acelera a resposta a vulnerabilidades, integrando-se nativamente às práticas modernas de DevSecOps.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores
Relacionado no ecossistema
Guias práticos, terminologia essencial e skills de agentes
OpenAI prepara GIFs animados para o ChatGPT
A OpenAI adicionou suporte experimental à geração de GIFs animados no Codex, usando a OpenAI Images API. A função pode chegar ao ChatGPT em breve.
Como tornar um agente seguro: regras de parada, aprovação humana e sandbox
Um agente em produção é um processo que pode escrever arquivos, realizar chamadas de API, modificar dados e consumir tokens de forma autônoma, sem pausas e sem a sua participação em cada etapa.
Seleção de repositórios do GitHub para SEO e pesquisa por palavras-chave
8 repositórios open-source verificados no GitHub para coleta de semântica, auditoria técnica de sites e Generative Engine Optimization (GEO).
Arquitetura Zero-Trust para Servidores de IA
Paradigma de segurança 'Nunca Confie, Sempre Verifique', que elimina senhas estáticas, exige certificados de acesso de curta duração, criptografia mútua mTLS e isolamento completo de segredos.