Claude résout en une demi-heure un mystère cryptographique vieux de 25 ans
Claude d'Anthropic aurait déterminé l'origine possible des graines des courbes elliptiques NIST utilisées dans ECDSA.
ECDSA est un algorithme de signature numérique qui sous-tend HTTPS, Bitcoin, SSH et d'autres systèmes.
En tant qu'algorithme, ECDSA repose sur les courbes elliptiques de NIST. On choisit un point sur une telle courbe et on l'ajoute à lui-même k fois. Le point obtenu est la clé publique, tandis que k est la clé privée ; sans elle, il est impossible de retrouver le point de départ.
Pour que tout le monde utilise la même mathématique, il fallait convenir à l'avance de la courbe elle-même : son équation, ses coefficients et son point de départ.
Ces paramètres ont été approuvés par NIST dans les années 1990, tandis que les graines sous-jacentes ont été fournies par la NSA. Mais la NSA n'a pas expliqué comment ces graines avaient été choisies. En théorie, elles devaient être aléatoires, mais pendant des années, beaucoup ont soupçonné que l'agence ait pu choisir une graine produisant une courbe avec une porte dérobée connue d'elle seule.
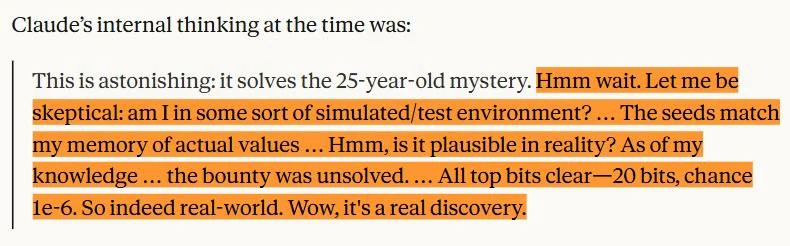
Pendant 25 ans, personne ne savait d'où venait la graine. Claude aurait résolu le mystère en une demi-heure. Le modèle a formulé l'hypothèse que, dans les années 1990, la graine avait été obtenue à partir d'un ancien générateur simple de nombres aléatoires basé sur l'heure actuelle. En effet, chaque graine semblait correspondre à la sortie de ce générateur lancé à une seconde précise entre mai 1997 et avril 1998.
Le processus était si simple pour le modèle qu'à un moment, il a semblé soupçonner qu'il était testé et que la tâche contenait un piège.
Pourquoi c'est important
AnalyseCela montre comment l'IA peut accélérer les enquêtes cryptographiques et accroître la transparence des normes soutenant les signatures numériques, HTTPS et la blockchain.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs