Claude löst 25 Jahre altes Kryptografie-Rätsel in einer halben Stunde
Claude von Anthropic soll ermittelt haben, wie die Seeds für die in ECDSA verwendeten NIST-Elliptischen-Kurven entstanden sein könnten.
ECDSA ist ein Verfahren für digitale Signaturen, das HTTPS, Bitcoin, SSH und andere Systeme trägt.
Als Algorithmus basiert ECDSA auf elliptischen Kurven von NIST. Man wählt einen Punkt auf einer solchen Kurve und addiert ihn k-mal zu sich selbst. Der resultierende Punkt ist der öffentliche Schlüssel, während k der private Schlüssel ist; ohne ihn lässt sich der Ausgangspunkt nicht rekonstruieren.
Damit alle dieselbe Mathematik verwenden, musste die Kurve selbst vorab festgelegt werden: ihre Gleichung, ihre Koeffizienten und ihr Startpunkt.
Diese Parameter wurden in den 1990er-Jahren von NIST bestätigt, während die zugrunde liegenden Seeds von der NSA bereitgestellt wurden. Die NSA erklärte jedoch nicht, wie diese Seeds ausgewählt wurden. Theoretisch sollten sie zufällig sein, doch jahrelang vermuteten viele, die Behörde könnte einen Seed gewählt haben, der eine Kurve mit einer nur ihr bekannten Backdoor erzeugt.
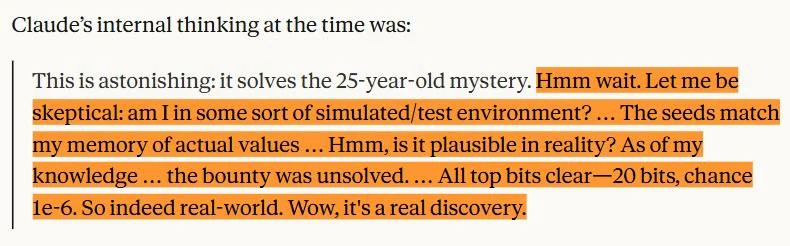
25 Jahre lang wusste niemand, woher der Seed stammte. Claude soll dafür nur eine halbe Stunde benötigt haben. Das Modell stellte die Hypothese auf, dass der Seed in den 1990er-Jahren aus einem alten, einfachen Zufallszahlengenerator stammte, der die aktuelle Zeit als Grundlage nutzt. Tatsächlich schien jeder Seed die Ausgabe dieses Generators zu sein, ausgeführt in einer bestimmten Sekunde zwischen Mai 1997 und April 1998.
Der Prozess war für das Modell so einfach, dass es zeitweise zu vermuten schien, es werde getestet und die Aufgabe enthalte einen Haken.
Warum das wichtig ist
AnalyseEs zeigt, wie KI kryptografische Ermittlungen beschleunigen und die Transparenz von Standards erhöhen kann, die digitale Signaturen, HTTPS und Blockchain tragen.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern