Claude resolve em meia hora um mistério criptográfico de 25 anos
Claude, da Anthropic, teria identificado como as sementes das curvas elípticas da NIST usadas no ECDSA podem ter sido geradas.
ECDSA é um algoritmo de assinatura digital que sustenta HTTPS, Bitcoin, SSH e outros sistemas.
Como algoritmo, o ECDSA é baseado em curvas elípticas da NIST. Escolhe-se um ponto em uma dessas curvas e soma-se ele a si mesmo k vezes. O ponto resultante é a chave pública, enquanto k é a chave privada; sem ela, não é possível recuperar o ponto inicial.
Para que todos usassem a mesma matemática, era necessário combinar previamente a própria curva: sua equação, seus coeficientes e seu ponto inicial.
Esses parâmetros foram aprovados pela NIST nos anos 1990, enquanto as sementes subjacentes foram fornecidas pela NSA. No entanto, a NSA não explicou como essas sementes foram escolhidas. Em teoria, elas deveriam ser aleatórias, mas durante anos muitos suspeitaram que a agência poderia ter escolhido uma semente que produzisse uma curva com uma porta dos fundos conhecida apenas por ela.
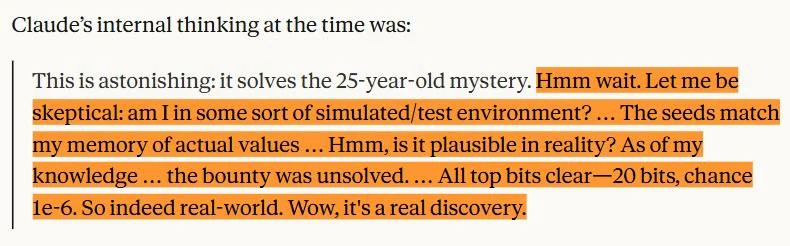
Durante 25 anos, ninguém sabia de onde vinha a semente. Claude teria resolvido o mistério em apenas meia hora. O modelo levantou a hipótese de que, nos anos 1990, a semente foi obtida de um gerador antigo e simples de números aleatórios baseado na hora atual. De fato, cada semente pareceu ser a saída desse gerador executado em um segundo específico entre maio de 1997 e abril de 1998.
O processo foi tão simples para o modelo que, em determinado momento, ele pareceu suspeitar que estava sendo testado e que a tarefa tinha uma pegadinha.
Por que isso importa
AnáliseIsso mostra como a IA pode acelerar investigações criptográficas e aumentar a transparência de padrões que sustentam assinaturas digitais, HTTPS e blockchain.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores