Claude resuelve en media hora un misterio criptográfico de 25 años
Claude, de Anthropic, habría identificado cómo pudieron generarse las semillas de las curvas elípticas de NIST usadas en ECDSA.
ECDSA es un algoritmo de firma digital que sustenta HTTPS, Bitcoin, SSH y otros sistemas.
Como algoritmo, ECDSA se basa en curvas elípticas de NIST. Se elige un punto en una de esas curvas y se suma consigo mismo k veces. El punto resultante es la clave pública, mientras que k es la clave privada; sin ella, no se puede recuperar el punto inicial.
Para que todos usen la misma matemática, era necesario acordar de antemano la propia curva: su ecuación, sus coeficientes y su punto inicial.
Estos parámetros fueron aprobados por NIST en los años 90, mientras que las semillas subyacentes fueron proporcionadas por la NSA. Sin embargo, la NSA no explicó cómo se eligieron esas semillas. En teoría deberían ser aleatorias, pero durante años muchos sospecharon que la agencia pudo elegir una semilla que produjera una curva con una puerta trasera conocida solo por ella.
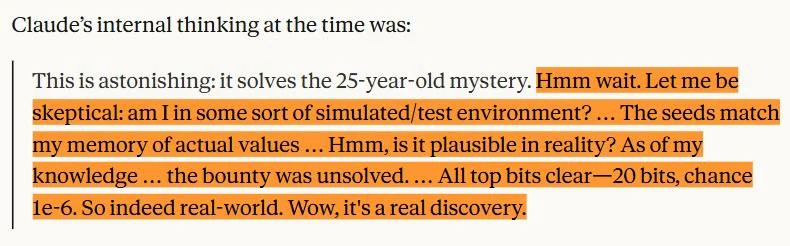
Durante 25 años nadie supo de dónde salió la semilla. Claude habría tardado apenas media hora en resolverlo. El modelo planteó la hipótesis de que, en los años 90, la semilla se obtuvo de un generador antiguo y simple de números aleatorios basado en la hora actual. De hecho, cada semilla pareció ser la salida de ese generador ejecutado en un segundo concreto entre mayo de 1997 y abril de 1998.
El proceso fue tan sencillo para el modelo que en un momento pareció sospechar que lo estaban poniendo a prueba y que la tarea tenía una trampa.
Por qué es importante
AnálisisMuestra cómo la IA puede acelerar investigaciones criptográficas y aumentar la transparencia de estándares que sostienen firmas digitales, HTTPS y blockchain.
Debatir en la comunidad
Comparte tus preguntas e ideas con desarrolladores