Un hacker utilisant l'IA pour des piratages bancaires s'expose via des sessions Claude Code
Un acteur malveillant lié aux brèches de sécurité dans les banques sud-coréennes a involontairement révélé son identité en laissant accessibles publiquement des sessions Claude Code contenant ses données personnelles et des journaux d'attaque.
Un hacker utilisant l'IA pour des piratages bancaires s'expose via des sessions Claude Code
Un pirate informatique, identifié comme étant à l'origine de violations de données chez les banques sud-coréennes Shinhan, KB Kookmin et Hana Bank, a exposé sa propre identité en laissant des sessions Claude Code accessibles au public. Au cours de ces échanges, il a sollicité une aide pour rédiger un CV, y intégrant des détails personnels sensibles.
L'entreprise de cybersécurité CrowdStrike a associé cet acteur aux attaques contre les établissements financiers sud-coréens, qui ont compromis les données personnelles de dizaines de milliers de personnes. Le président sud-coréen Lee Jae-myung a exigé que les responsables soient identifiés et poursuivis.
L'attaquant utilisait ARTEX, un outil open source de test d'intrusion alimenté par l'intelligence artificielle, développé en Chine. Le modèle principal utilisé était DeepSeek V4.1-Flash, tandis que GLM-5.3, Grok 4.6 et Claude Code assistaient ses opérations.
Sur son serveur, la fonctionnalité de listage des répertoires était activée. Les chercheurs ont ainsi pu localiser le fichier CLAUDE.md, l'historique des sessions, la configuration d'ARTEX et les fichiers de mémoire de Claude, leur permettant de reconstituer presque toute la chaîne d'attaque.
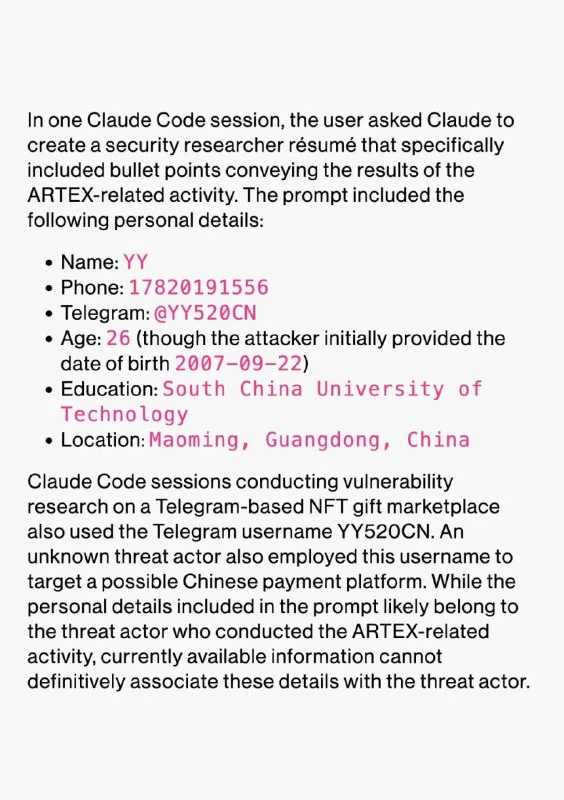
Dans les conversations, le pirate demandait où revendre les données sud-coréennes volées et si des groupes de messagerie existaient à cette fin. Il a ensuite demandé à Claude Code de rédiger un CV pour un chercheur en cybersécurité, fournissant son nom, son âge, son numéro de téléphone, son compte de messagerie, son parcours académique et son lieu de résidence.
Ces éléments pointent vers « YY », un diplômé de 26 ans de l'Université technologique du Sud de la Chine, originaire de Maoming, dans la province du Guangdong.
Pourquoi c'est important
AnalyseCe cas illustre comment les outils d'IA peuvent étendre les capacités des attaquants tout en générant de nouvelles traces forensiques critiques. Les configurations de serveurs ouvertes et les journaux de sessions IA deviennent des risques majeurs à surveiller lors des réponses aux incidents.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs