Hacker que usou IA para violar bancos na Coreia do Sul se expõe em sessões públicas do Claude Code
Um hacker responsável por ataques a bancos sul-coreanos revelou sua identidade ao deixar sessões do Claude Code publicamente acessíveis, contendo dados pessoais e registros de ataque.
Hacker que usou IA para violar bancos na Coreia do Sul se expõe em sessões públicas do Claude Code
Um hacker vinculado a violações nos bancos sul-coreanos Shinhan, KB Kookmin e Hana Bank expôs sua própria identidade ao deixar sessões do Claude Code publicamente acessíveis. Nessas interações, o atacante solicitou ajuda para redigir um currículo e incluiu detalhes pessoais significativos.
A CrowdStrike associou o ator às ofensivas contra os bancos sul-coreanos, que comprometeram dados pessoais de dezenas de milhares de pessoas. O presidente da Coreia do Sul, Lee Jae-myung, exigiu que os responsáveis fossem identificados e punidos.
O invasor utilizou o ARTEX, uma ferramenta open-source de testes de penetração impulsionada por IA, desenvolvida na China. O modelo principal foi o DeepSeek V4.1-Flash, enquanto GLM-5.3, Grok 4.6 e Claude Code auxiliaram no trabalho.
Em seu servidor, ele deixou a listagem de diretórios habilitada. Pesquisadores encontraram arquivos como CLAUDE.md, histórico de sessões, configuração do ARTEX e arquivos de memória do Claude, permitindo reconstruir quase toda a cadeia de ataque.
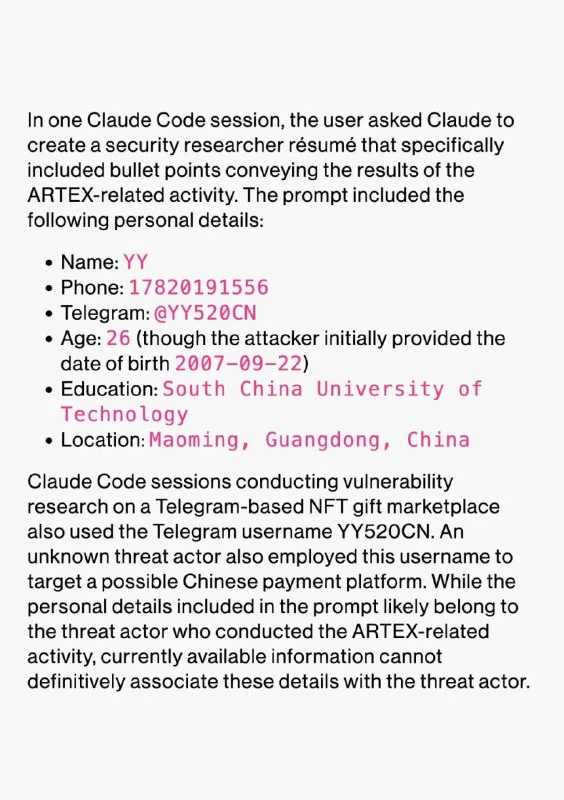
Nos chats, o hacker perguntou onde poderia vender os dados sul-coreanos roubados e se existiam grupos de mensagens para esse fim. Posteriormente, pediu ao Claude Code que elaborasse um currículo de pesquisador de cibersegurança, fornecendo seu nome, idade, número de telefone, conta de mensageiro, formação acadêmica e local de residência.
Os detalhes apontam para “YY”, um graduado de 26 anos da Universidade Tecnológica do Sul da China, natural de Maoming, província de Guangdong.
Por que isso importa
AnáliseEste caso demonstra como as ferramentas de IA podem ampliar as capacidades dos atacantes, mas também criar novos rastros forenses. Configurações de servidores abertas e logs de sessões de IA estão se tornando riscos críticos na resposta a incidentes.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores