Haker atakujący koreańskie banki zdemaskowany przez sesje Claude Code
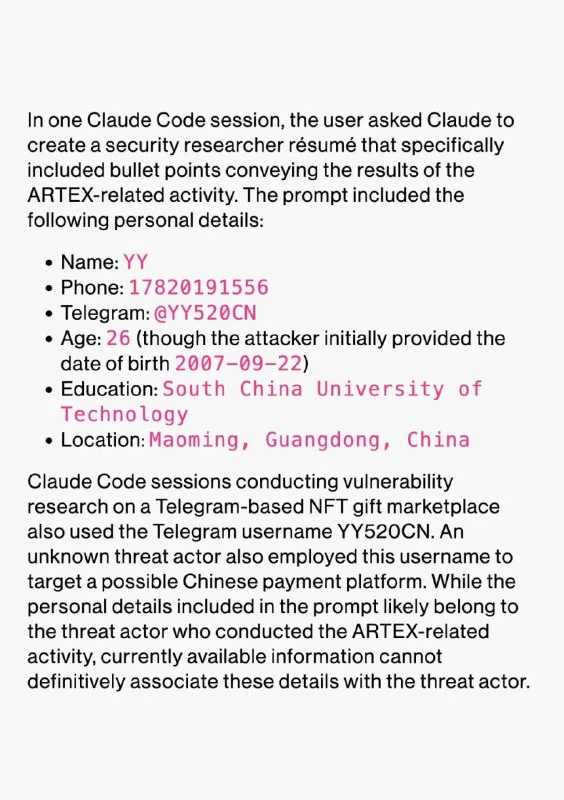
Cyberprzestępca odpowiedzialny za włamania do południowokoreańskich banków przypadkowo ujawnił swoją tożsamość, pozostawiając publicznie dostępne logi sesji AI. W rozmowach z modelem Claude Code prosił o pomoc w napisaniu CV, podając przy tym swoje dane osobowe.
Haker atakujący koreańskie banki zdemaskowany przez sesje Claude Code
Haker powiązany z włamaniami do południowokoreańskich instytucji finansowych – Shinhan Bank, KB Kookmin oraz Hana Bank – ujawnił swoją tożsamość poprzez pozostawienie publicznie dostępnych sesji Claude Code. W ramach tych interakcji przestępca prosił sztuczną inteligencję o pomoc w przygotowaniu życiorysu, nieświadomie zamieszczając tam swoje prywatne dane.
Firma CrowdStrike powiązała tego aktora z atakami na wspomniane banki, które skutkowały wyciekiem danych osobowych dziesiątek tysięcy osób. W reakcji na incydent prezydent Korei Południowej Lee Jae-myung zażądał natychmiastowego wykrycia i ukarania sprawców.
Napastnik wykorzystywał narzędzie ARTEX, czyli open-source’owy system testów penetracyjnych napędzany sztuczną inteligencją, opracowany w Chinach. Głównym modelem używanym w operacjach był DeepSeek V4.1-Flash, podczas gdy GLM-5.3, Grok 4.6 oraz Claude Code wspierały jego działania.
Na serwerze hakera pozostawiono aktywną opcję listowania katalogów (directory listing). Badacze bezpieczeństwa odkryli pliki konfiguracyjne CLAUDE.md, historię sesji, ustawienia ARTEX oraz pamięć modelu Claude, co pozwoliło na niemal całkowite zrekonstruowanie łańcucha ataku.
W zapisach czatów haker pytał, gdzie można sprzedać skradzione dane z Korei Południowej oraz czy istnieją grupy komunikacyjne zajmujące się takim procederem. Później poprosił Claude Code o sporządzenie CV dla badacza cyberbezpieczeństwa, dostarczając imię, wiek, numer telefonu, konto w komunikatorze, wykształcenie oraz miejsce zamieszkania.
Zebrane szczegóły wskazują na osobę posługującą się pseudonimem „YY” – 26-letniego absolwenta South China University of Technology z miasta Maoming w prowincji Guangdong.
Dlaczego to ważne
AnalizaPrzypadek ten ilustruje dwuznaczność narzędzi AI: rozszerzają one możliwości atakujących, ale jednocześnie generują nowe ślady kryminalistyczne. Niewłaściwie skonfigurowane serwery oraz logi sesji AI stają się kluczowym ryzykiem w procesie reagowania na incydenty.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami