Hacker, der KI für Banküberfälle nutzte, entlarvt sich selbst durch öffentliche Claude-Code-Sitzungen
Ein Hacker, der mit Einbrüchen bei südkoreanischen Banken in Verbindung gebracht wird, gab seine Identität preis, indem er öffentlich zugängliche Claude-Code-Sitzungen mit persönlichen Daten und Angriffsprotokollen hinterließ.
Hacker, der KI für Banküberfälle nutzte, entlarvt sich selbst durch öffentliche Claude-Code-Sitzungen
Ein Hacker, der mit Sicherheitsverletzungen bei den südkoreanischen Banken Shinhan, KB Kookmin und Hana Bank in Verbindung steht, hat seine eigene Identität enthüllt, indem er Claude Code-Sitzungen öffentlich zugänglich ließ. In diesen Sitzungen bat er um Hilfe beim Verfassen eines Lebenslaufs und gab dabei persönliche Details an.
CrowdStrike verknüpfte den Akteur mit Angriffen auf die genannten südkoreanischen Banken, bei denen persönliche Daten von Zehntausenden Menschen offengelegt wurden. Der südkoreanische Präsident Lee Jae-myung forderte eine konsequente Strafverfolgung der Verantwortlichen.
Der Angreifer nutzte ARTEX, ein Open-Source-KI-gestütztes Penetrationstesting-Tool, das in China entwickelt wurde. Das Hauptmodell war DeepSeek V4.1-Flash, während GLM-5.3, Grok 4.6 und Claude Code seine Arbeit unterstützten.
Auf seinem Server hatte er die Verzeichnisauflistung (Directory Listing) aktiviert gelassen. Forscher fanden dort CLAUDE.md, Sitzungshistorien, ARTEX-Konfigurationen sowie Claude-Memory-Dateien, was es ihnen ermöglichte, nahezu die gesamte Angriffskette zu rekonstruieren.
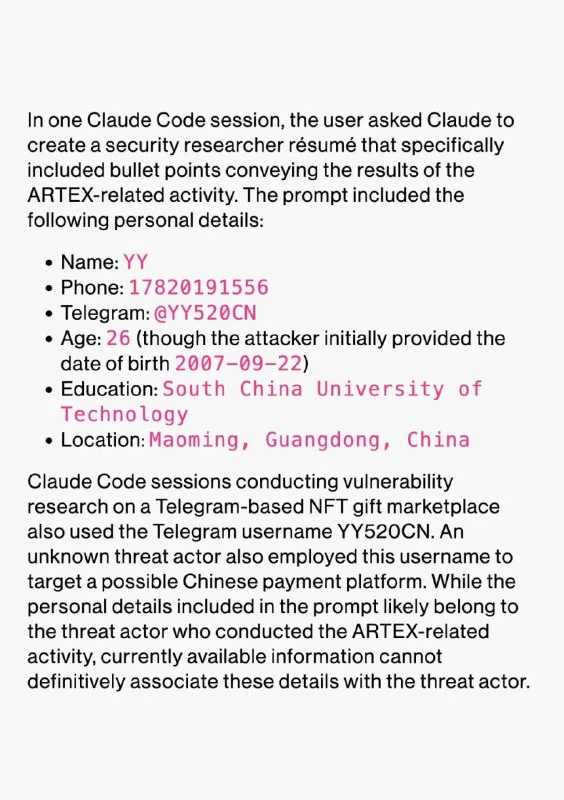
In den Chats fragte er, wo gestohlene südkoreanische Daten verkauft werden könnten und ob entsprechende Messaging-Gruppen existierten. Später bat er Claude Code, einen Lebenslauf als Cybersecurity-Forscher zu erstellen, und lieferte dabei seinen Namen, sein Alter, seine Telefonnummer, seinen Messenger-Account, seine Bildungshintergründe und seinen Wohnort.
Die Details deuten auf „YY“ hin, einen 26-jährigen Absolventen der South China University of Technology aus Maoming in der Provinz Guangdong.
Warum das wichtig ist
AnalyseDieser Fall zeigt, wie KI-Tools die Fähigkeiten von Angreifern erweitern können, gleichzeitig aber neue forensische Spuren hinterlassen. Offene Serverkonfigurationen und KI-Sitzungsprotokolle entwickeln sich zu kritischen Risiken im Bereich Incident Response.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern