L'équipe de sécurité PHP alerte sur des vulnérabilités critiques avant les mises à jour du 19 novembre
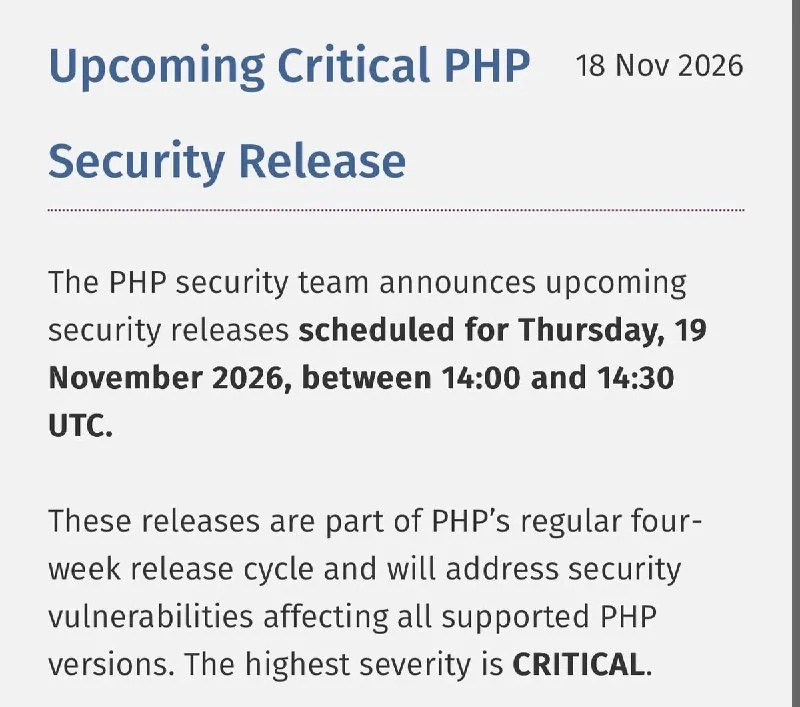
L'équipe de sécurité PHP a indiqué que les prochaines mises à jour corrigeront des vulnérabilités de criticité maximale dans toutes les branches PHP prises en charge et a invité les développeurs à préparer une installation immédiate.
L'équipe de sécurité PHP a alerté sur des vulnérabilités critiques et a appelé à se préparer aux mises à jour prévues le 19 novembre.
Dans un avis publié le 18 novembre, l'équipe a indiqué que les mises à jour corrigeront des vulnérabilités dans toutes les branches prises en charge de PHP. Le niveau de gravité maximal des failles détectées est critique.
Les développeurs ont été invités à se préparer à l'avance et à installer les correctifs immédiatement après leur publication. Les mises à jour seront diffusées dans le cadre du cycle de publication standard de PHP, qui dure quatre semaines.
L'équipe a précisé que l'exploitation des vulnérabilités critiques nécessite des paramètres non standards ou des configurations rares. Une application peut donc utiliser une version vulnérable de PHP sans pour autant remplir les conditions nécessaires à une attaque.
Pourquoi c'est important
AnalysePour les équipes qui maintiennent des services PHP, cet avertissement signifie que les correctifs de sécurité doivent être traités comme une tâche prioritaire, même si l'exploitation n'est pas triviale. Il rappelle aussi qu'une version vulnérable ne représente pas toujours un risque immédiat, mais la préparation réduit l'exposition.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs
Lié dans l'écosystème
Guides pratiques, terminologie clé et compétences d'agents
Partie II. Travailler avec Codex : optimisation, sécurité et équipe
Codex n'est pas un simple outil d'auto-complétion de code dans un chat, mais un véritable agent d'ingénierie : il lit le dépôt, planifie les modifications, édite les fichiers, exécute les tests, vérifie ses propres diffs et sait travailler...
Garde-fous et limites de sécurité
Couche logicielle de filtres déterministes, de validateurs de schéma et de politiques de sécurité qui intercepte les prompts d'entrée, les commandes système et les réponses des modèles pour prévenir les pannes, les fuites de données et les exploits.
Sécurité eBPF et audit d'exécution
Technologie permettant l'exécution sécurisée de bytecode directement dans le noyau Linux (eBPF / Tetragon / Falco) pour intercepter les appels système (syscalls) dangereux, les connexions réseau et les modifications de fichiers effectuées par des agents IA.
Comment sécuriser un agent : règles d'arrêt, validation humaine et sandbox
Un agent en production est un processus capable d'écrire des fichiers, d'effectuer des appels API, de modifier des données et de consommer des tokens de manière autonome, sans pause ni intervention humaine à chaque étape.