El equipo de seguridad de PHP advierte de vulnerabilidades críticas antes de las actualizaciones del 19 de noviembre
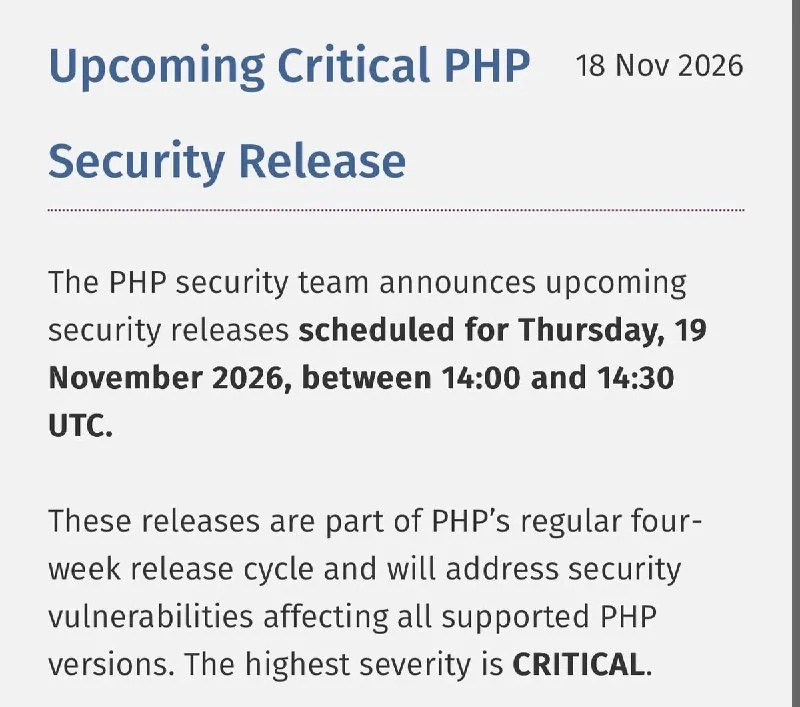
El equipo de seguridad de PHP informó de que las próximas actualizaciones corregirán vulnerabilidades de severidad crítica en todas las ramas compatibles y pidió a los desarrolladores prepararse para instalarlas de inmediato.
El equipo de seguridad de PHP advirtió sobre vulnerabilidades críticas y pidió prepararse para las actualizaciones previstas para el 19 de noviembre.
En un aviso del 18 de noviembre, el equipo informó de que las actualizaciones corregirán vulnerabilidades en todas las ramas compatibles de PHP. El nivel máximo de gravedad de los problemas detectados es crítico.
Se pidió a los desarrolladores que se preparen con antelación e instalen los parches inmediatamente después de su publicación. Las actualizaciones se liberarán dentro del ciclo estándar de lanzamientos de PHP de cuatro semanas.
El equipo aclaró que la explotación de las vulnerabilidades críticas requiere configuraciones no estándar o poco frecuentes. Por tanto, una aplicación puede usar una versión vulnerable de PHP sin cumplir las condiciones necesarias para que se produzca un ataque.
Por qué es importante
AnálisisPara los equipos que mantienen servicios PHP, este aviso convierte los parches de seguridad en una tarea prioritaria, aunque la explotación no sea trivial. También recuerda que una versión vulnerable no siempre implica un riesgo inmediato, pero la preparación reduce la exposición.
Debatir en la comunidad
Comparte tus preguntas e ideas con desarrolladores
Relacionado en el ecosistema
Guías prácticas, terminología y skills de agentes
Parte II. Cómo trabajar con Codex + optimización/seguridad/equipo
Codex no es un autocompletado de código en el chat, sino un agente de ingeniería completo: lee el repositorio, planifica cambios, edita archivos, ejecuta pruebas, revisa sus propio...
Guardrails y Rieles de Seguridad
Capa de software de filtros deterministas, validadores de esquemas y políticas de seguridad que intercepta prompts de entrada, comandos del sistema y respuestas de modelos para prevenir fallos, filtraciones y exploits.
eBPF Seguridad y Auditoría de Tiempo de Ejecución
Tecnología de ejecución segura de bytecode directamente dentro del núcleo de Linux (eBPF / Tetragon / Falco) para interceptar llamadas al sistema (syscalls), conexiones de red y modificaciones de archivos por agentes de IA.
Cómo hacer que los agentes de IA sean seguros: reglas de parada, aprobación humana y sandbox
Un agente en producción es un proceso que puede escribir archivos, realizar llamadas API, cambiar datos y consumir tokens de forma autónoma, sin pausas y sin tu participación en cada paso.