PHP-Sicherheitsteam warnt vor kritischen Schwachstellen vor den Updates am 19. November
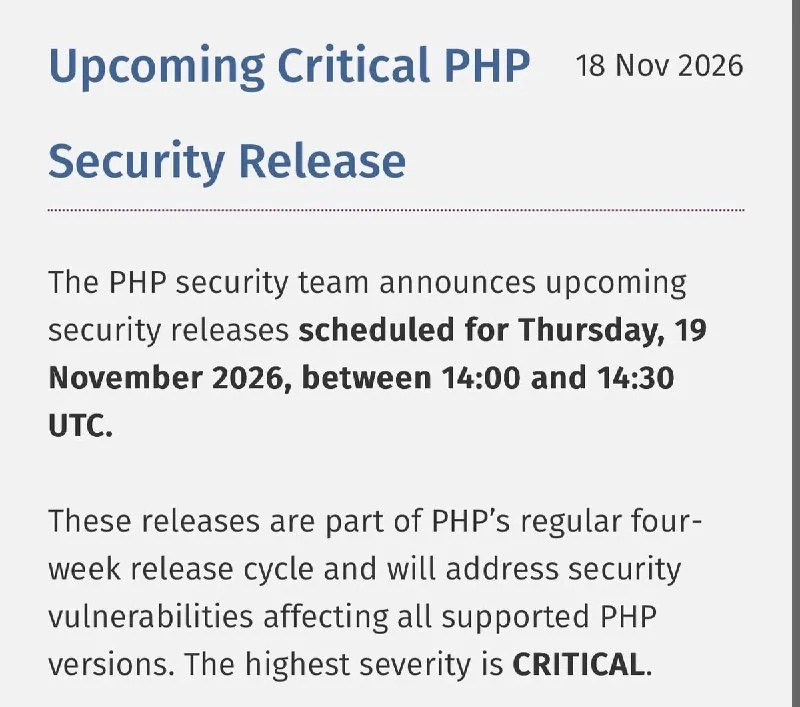
Das PHP-Sicherheitsteam teilte mit, dass kommende Updates kritische Schwachstellen in allen unterstützten PHP-Zweigen beheben werden, und rief Entwicklerinnen und Entwickler zur sofortigen Installation nach Veröffentlichung auf.
Das PHP-Sicherheitsteam hat vor kritischen Schwachstellen gewarnt und dazu aufgerufen, sich auf die für den 19. November geplanten Updates vorzubereiten.
In einer Mitteilung vom 18. November erklärte das Team, dass die Updates Schwachstellen in allen unterstützten Zweigen von PHP beheben werden. Der maximale Schweregrad der entdeckten Probleme ist kritisch.
Entwicklerinnen und Entwickler wurden gebeten, sich im Voraus vorzubereiten und die Patches unmittelbar nach ihrer Veröffentlichung zu installieren. Die Updates erscheinen im Rahmen des standardmäßigen vierwöchigen PHP-Release-Zyklus.
Das Team stellte klar, dass für die Ausnutzung der kritischen Schwachstellen nicht standardmäßige Einstellungen oder selten vorkommende Konfigurationen erforderlich sind. Eine Anwendung kann daher eine verwundbare PHP-Version verwenden, ohne dass die Bedingungen für einen Angriff erfüllt sind.
Warum das wichtig ist
AnalyseFür Betreiber von PHP-Projekten bedeutet die Warnung, dass Sicherheitspatches als vorrangige Wartungsaufgabe behandelt werden sollten, auch wenn die Ausnutzung nicht trivial ist. Sie zeigt zugleich, dass eine verwundbare Software nicht automatisch ein unmittelbar ausnutzbares Risiko darstellt, Vorbereitung aber die Angriffsfläche verringert.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern
Verwandt im Ökosystem
Praktische Leitfäden, Terminologie und Agenten-Skills
Teil II: Arbeiten mit Codex – Optimierung, Sicherheit und Team
Codex ist keine einfache Code-Vervollständigung im Chat, sondern ein vollwertiger Engineering-Agent: Er liest das Repository, plant Änderungen, editiert Dateien, führt Tests aus, überprüft eigene Diffs und kann...
Wie man einen Agenten absichert: Stop-Regeln, menschliche Genehmigung und Sandbox
Ein Agent in der Produktionsumgebung ist ein Prozess, der Dateien schreiben, API-Aufrufe tätigen, Daten ändern und Tokens autonom verbrauchen kann – ohne Pausen und ohne Ihre Beteiligung an jedem einzelnen Schritt.
Agenten-Identität & DID (Dezentrale Identifikatoren)
Kryptografische Standards (DIDs, Verifiable Credentials, mTLS), die autonomen KI-Agenten eine rechtlich und technisch anerkannte Identität, Unterschriftsberechtigung und Handlungsauditierung ermöglichen.
Abwehr indirekter Prompt-Injection-Angriffe
Ein umfassendes Set aus architektonischen und softwaretechnischen Schutzmaßnahmen für autonome KI-Agenten gegen versteckte Angreiferanweisungen, die in fremden Webseiten, Dokumenten oder APIs eingebettet sind.