Neuer PS5-Jailbreak: Relapse-Exploit für Firmware 7.00–13.60
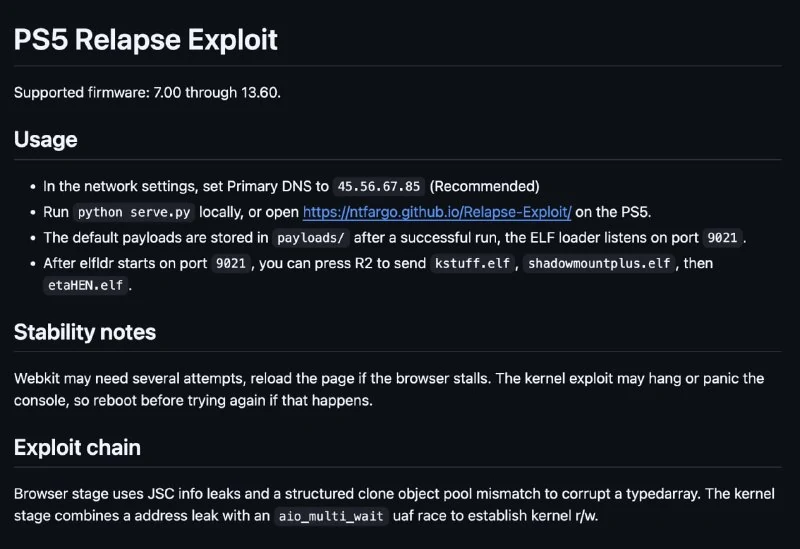
Ein neuer Exploit namens Relapse ermöglicht Jailbreaks auf PS5-Konsolen mit den Firmware-Versionen 7.00 bis 13.60 durch die Ausnutzung von WebKit- und Kernel-Schwachstellen.
Entwickler haben ein neues Tool namens Relapse-Exploit veröffentlicht, das einen Jailbreak von PlayStation 5 Konsolen auf allen Firmware-Versionen von 7.00 bis 13.60 ermöglicht. Erste Tester berichten, dass der Prozess nur wenige Sekunden dauert und auch auf dem PS5 Pro Modell funktioniert.
Funktionsweise
Um den Exploit zu starten, müssen Nutzer lediglich eine bestimmte Website im integrierten Browser der Konsole öffnen. Es sind weder externe Hardware noch komplexe Dateisystem-Manipulationen erforderlich.
Technische Details
Der Exploit basiert auf einer Kette von Schwachstellen:
- WebKit-Schwachstelle: Ein Fehler in der Browser-Engine wird genutzt, um initialen Zugriff zu erlangen.
- Kernel Use-After-Free: Der Exploit nutzt anschließend eine Use-After-Free-Race-Condition im Betriebssystem-Kernel.
Diese Kombination gewährt vollen Lese- und Schreibzugriff auf den Kernel-Speicher, was ein entscheidender Schritt für das Laden von Payloads ist. Dies ebnet den Weg für die Installation von Homebrew-Anwendungen und die Erstellung von Spiel-Backups.
Warum das wichtig ist
AnalyseDies ist eine bedeutende Entwicklung für die Enthusiasten- und Sicherheitsforschungs-Community, da sie die Modifikationsmöglichkeiten für die PS5 auf aktuellen Firmware-Versionen, einschließlich des PS5 Pro, erweitert, ohne komplexe Hardware-Methoden zu erfordern.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern
Verwandt im Ökosystem
Praktische Leitfäden, Terminologie und Agenten-Skills
Abwehr indirekter Prompt-Injection-Angriffe
Ein umfassendes Set aus architektonischen und softwaretechnischen Schutzmaßnahmen für autonome KI-Agenten gegen versteckte Angreiferanweisungen, die in fremden Webseiten, Dokumenten oder APIs eingebettet sind.
Red Teaming in AI
Methodology for aggressive stress testing of artificial intelligence models by specialized teams of ethical researchers (Red Teams). Experts simulate the actions of malicious actors, identifying security vulnerabilities, jailbreaks, and prohibited responses before the model is deployed to millions of users.
Teil II: Arbeiten mit Codex – Optimierung, Sicherheit und Team
Codex ist keine einfache Code-Vervollständigung im Chat, sondern ein vollwertiger Engineering-Agent: Er liest das Repository, plant Änderungen, editiert Dateien, führt Tests aus, überprüft eigene Diffs und kann...
Wie man einen Agenten absichert: Stop-Regeln, menschliche Genehmigung und Sandbox
Ein Agent in der Produktionsumgebung ist ein Prozess, der Dateien schreiben, API-Aufrufe tätigen, Daten ändern und Tokens autonom verbrauchen kann – ohne Pausen und ohne Ihre Beteiligung an jedem einzelnen Schritt.