Nouveau jailbreak PS5 : l'exploit Relapse pour les firmwares 7.00 à 13.60
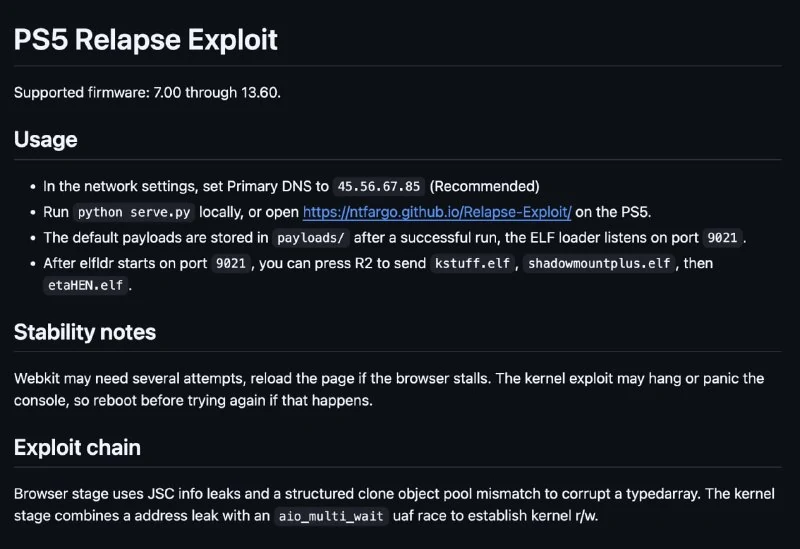
Un nouvel exploit baptisé Relapse permet désormais de déverrouiller la PlayStation 5 sur les versions de firmware allant de 7.00 à 13.60, en combinant des vulnérabilités WebKit et noyau.
Les développeurs ont publié un nouvel outil nommé Relapse-Exploit, qui permet le jailbreak des consoles PlayStation 5 sur toutes les versions de firmware comprises entre 7.00 et 13.60. Les premiers testeurs rapportent que le processus ne prend que quelques secondes et fonctionne même sur le modèle PS5 Pro.
Fonctionnement
Pour lancer l'exploit, les utilisateurs doivent simplement ouvrir un site web spécifique dans le navigateur intégré de la console. Aucun matériel externe ni manipulation complexe du système de fichiers n'est requis.
Détails techniques
L'exploit repose sur une chaîne de vulnérabilités :
- Vulnérabilité WebKit : Un bug dans le moteur de navigation est utilisé pour obtenir un accès initial.
- Use-After-Free au niveau du noyau : L'exploit exploite ensuite une condition de concurrence (race condition) de type use-after-free dans le noyau du système d'exploitation.
Cette combinaison confère un accès complet en lecture et écriture à la mémoire du noyau, une étape cruciale pour charger des charges utiles (payloads). Cela ouvre la voie à l'installation d'applications homebrew et à la création de sauvegardes de jeux.
Pourquoi c'est important
AnalyseIl s'agit d'une avancée majeure pour la communauté des passionnés et de la recherche en sécurité, car elle élargit les capacités de modification de la PS5 sur les firmwares actuels, y compris la PS5 Pro, sans nécessiter de méthodes matérielles complexes.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs
Lié dans l'écosystème
Guides pratiques, terminologie clé et compétences d'agents
Défense contre l'injection de prompt indirecte
Ensemble de méthodes architecturales et logicielles visant à protéger les agents IA autonomes contre les instructions cachées de l'attaquant, placées dans des pages web tierces, des documents ou des API.
Red Teaming en IA
Méthodologie de stress test agressif des modèles d'intelligence artificielle par des équipes spécialisées de chercheurs éthiques (Red Teams). Les experts simulent les actions des attaquants, recherchant des failles de sécurité, des jailbreaks et des réponses interdites avant que le modèle ne soit déployé auprès de millions d'utilisateurs.
Partie II. Travailler avec Codex : optimisation, sécurité et équipe
Codex n'est pas un simple outil d'auto-complétion de code dans un chat, mais un véritable agent d'ingénierie : il lit le dépôt, planifie les modifications, édite les fichiers, exécute les tests, vérifie ses propres diffs et sait travailler...
Comment sécuriser un agent : règles d'arrêt, validation humaine et sandbox
Un agent en production est un processus capable d'écrire des fichiers, d'effectuer des appels API, de modifier des données et de consommer des tokens de manière autonome, sans pause ni intervention humaine à chaque étape.