Новий джейлбрейк PS5: експлойт Relapse для прошивок 7.00–13.60
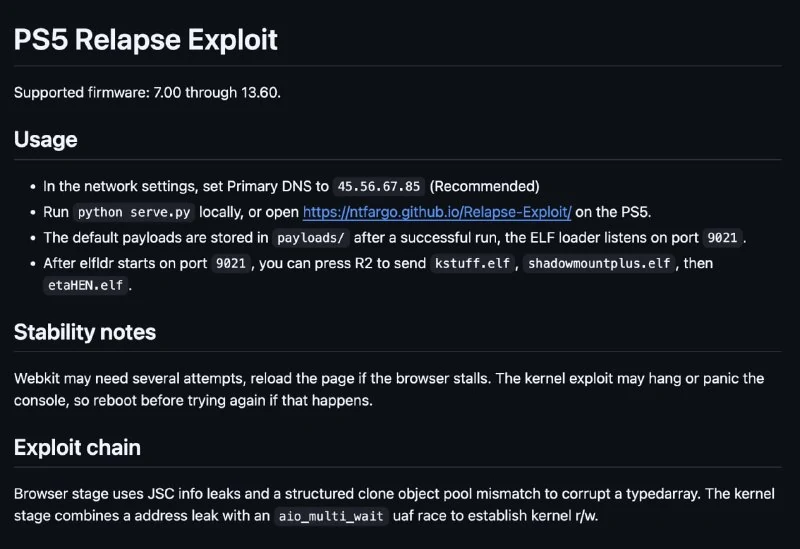
Опубліковано новий експлойт Relapse, який забезпечує джейлбрейк PS5 на прошивках 7.00–13.60 через вразливість WebKit та помилку use-after-free в ядрі.
Розробники опублікували новий інструмент під назвою Relapse-Exploit, який дозволяє здійснити джейлбрейк консолі PlayStation 5 на всіх версіях прошивки у діапазоні від 7.00 до 13.60. За першими тестами, процес активізації відбувається за лічені секунди та працює навіть на новішій моделі PS5 Pro.
Як це працює
Для запуску експлойту користувачеві потрібно лише відкрити спеціальний вебсайт у вбудованому браузері консолі. Не потрібні зовнішні пристрої або складні маніпуляції з файловою системою.
Технічні деталі
Експлойт базується на ланцюжку вразливостей:
- WebKit Vulnerability: Використовується помилка в браузерному движку для отримання первинного доступу.
- Kernel Use-After-Free: Після отримання доступу експлойт використовує гонку use-after-free в ядрі операційної системи.
Ця комбінація надає повний доступ на читання та запис у пам'ять ядра, що є критичним кроком для завантаження корисних навантажень (payloads). Це відкриває шлях для встановлення homebrew-програм та створення резервних копій ігор.
Чому це важливо
АналітикаЦе важлива подія для спільноти ентузіастів та дослідників безпеки, оскільки розширює можливості модифікації PS5 на актуальних версіях прошивки, включаючи PS5 Pro, без використання складних апаратних методів.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками
Пов'язані матеріали екосистеми
Практичні гайди, термінологія та агентські скіли
Indirect Prompt Injection Defense
Комплекс архітектурних та програмних методів захисту автономних ШІ-агентів від прихованих інструкцій атакуючого, розміщених у сторонніх веб-сторінках, документах або API.
Червоні команди хакерів (Red Teaming у ШІ)
Методологія агресивного стрес-тестування моделей штучного інтелекту спеціальними командами етичних дослідників (Red Teams). Експерти імітують дії зловмисників, вишукуючи дірки в захисті, джейлбрейки та заборонені відповіді до того, як модель потрапить до мільйонів користувачів.
Частина II. Як працювати з Codex + оптимізація/безпека/команда
Codex — це не автодоповнення коду в чаті, а повноцінний інженерний агент: він читає репозиторій, планує зміни, редагує файли, запускає тести, перевіряє власні дифи та вміє працюват...
Як зробити агента безпечним: stop rules, human approval і sandbox
Агент у продакшені — це процес, який може писати файли, робити API-виклики, змінювати дані та споживати токени автономно, без паузи і без вашої участі в кожному кроці.