Novo Jailbreak para PS5: Explorador Relapse Suporta Firmware 7.00 a 13.60
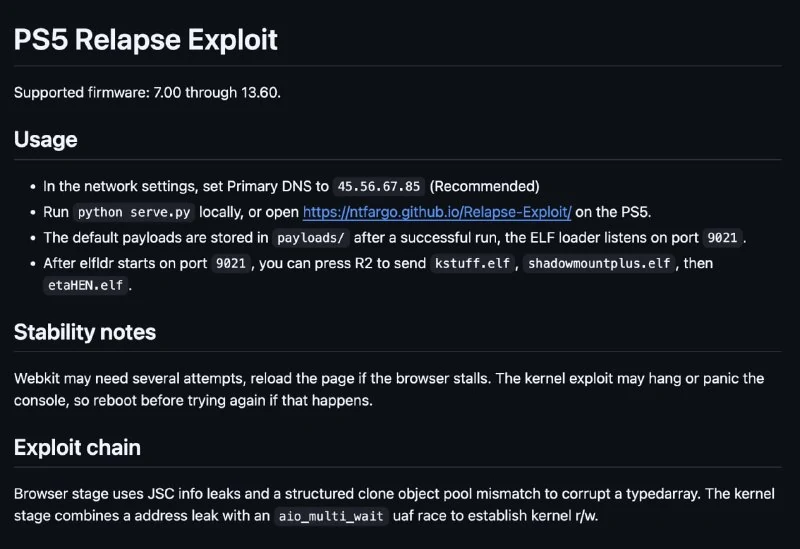
O novo exploit Relapse permite o jailbreak de consoles PlayStation 5 em versões de firmware entre 7.00 e 13.60, utilizando vulnerabilidades no WebKit e no kernel.
Desenvolvedores lançaram uma nova ferramenta chamada Relapse-Exploit, que viabiliza o jailbreak de consoles PlayStation 5 em todas as versões de firmware da 7.00 à 13.60. Os primeiros testes indicam que o processo leva apenas segundos e funciona até mesmo no modelo PS5 Pro.
Como Funciona
Para iniciar o exploit, os usuários precisam apenas abrir um site específico no navegador integrado do console. Não são necessários hardwares externos ou manipulações complexas do sistema de arquivos.
Detalhes Técnicos
O exploit baseia-se em uma cadeia de vulnerabilidades:
- Vulnerabilidade no WebKit: Um bug no motor do navegador é utilizado para obter acesso inicial.
- Use-After-Free no Kernel: O exploit aproveita uma condição de corrida use-after-free no kernel do sistema operacional.
Essa combinação concede acesso total de leitura e escrita à memória do kernel, um passo crítico para carregar payloads. Isso abre caminho para a instalação de aplicativos homebrew e a criação de backups de jogos.
Por que isso importa
AnáliseEste desenvolvimento representa um avanço significativo para a comunidade de entusiastas e pesquisa de segurança, expandindo as capacidades de modificação do PS5 nas versões atuais de firmware, incluindo o PS5 Pro, sem exigir métodos de hardware complexos.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores
Relacionado no ecossistema
Guias práticos, terminologia essencial e skills de agentes
Defesa contra Injeção Indireta de Prompt
Conjunto de métodos arquitetônicos e de software para proteger agentes autônomos de IA contra instruções ocultas do atacante, inseridas em páginas web externas, documentos ou APIs.
Red Teaming em IA
Metodologia de estresse agressivo para testar modelos de inteligência artificial, realizada por equipes especializadas de pesquisadores éticos (Red Teams). Os especialistas simulam ações de adversários, identificando vulnerabilidades, jailbreaks e respostas proibidas antes que o modelo seja disponibilizado a milhões de usuários.
Como tornar um agente seguro: regras de parada, aprovação humana e sandbox
Um agente em produção é um processo que pode escrever arquivos, realizar chamadas de API, modificar dados e consumir tokens de forma autônoma, sem pausas e sem a sua participação em cada etapa.
Blueprint de Hardening para VPS em Produção: Do Zero à Fortaleza (UFW, Fail2ban, SSH)
Proteção abrangente para servidores Linux contra ataques de força bruta, desativação de autenticação por senha no SSH e configuração do firewall UFW e do Fail2ban.