Un hacker de 16 ans accède à 17 billions d'enregistrements Microsoft via une faille de jeton
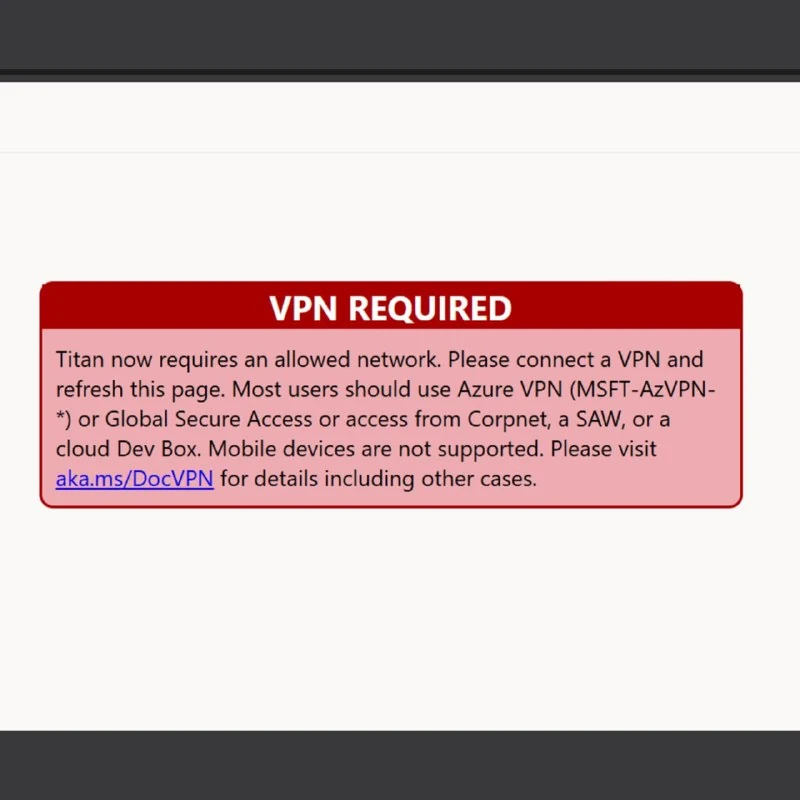
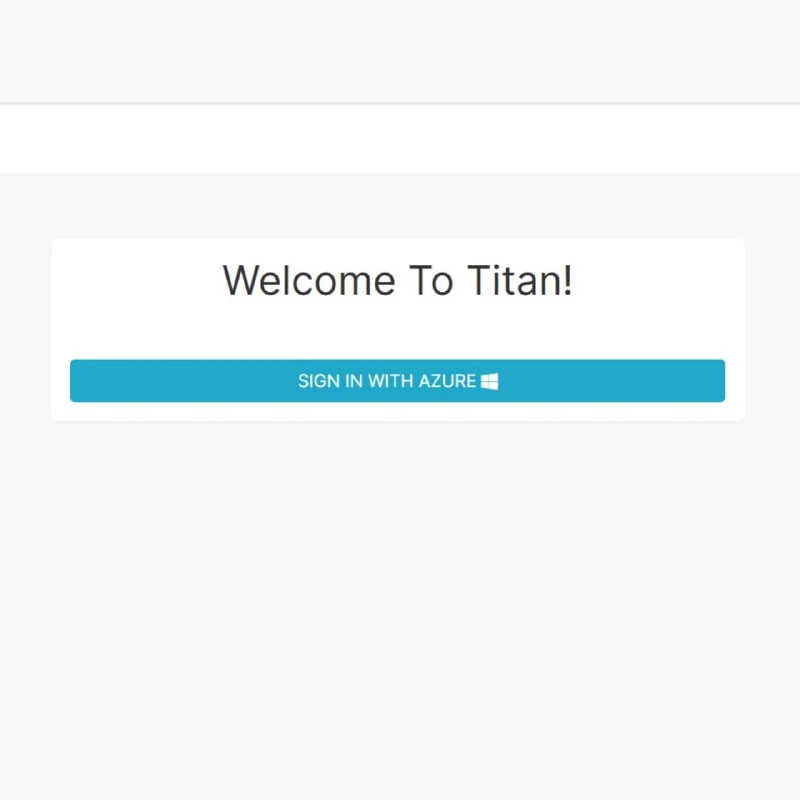
Un chercheur en sécurité adolescent a obtenu des droits d'administrateur sur le service d'analyse interne de Microsoft grâce à une vulnérabilité de validation de signature, exposant potentiellement des données massives.
Un hacker de 16 ans accède à 17 billions d'enregistrements Microsoft via une faille de jeton
Un pirate informatique âgé de 16 ans a compromis le service d'analyse interne de Microsoft en utilisant un jeton d'autorisation forgé et non signé. Cette vulnérabilité permettait l'exécution de requêtes SQL avec des privilèges administratifs.
L'attaquant a pu accéder à des bases de données contenant plus de 17 billions de lignes, incluant les analyses des requêtes de recherche Bing ainsi que 17 990 enregistrements comportant des adresses e-mail d'employés corporatifs.
Le service, nommé Titan, validait tous les champs du jeton à l'exception de sa signature cryptographique. Selon le chercheur, qui utilise le pseudonyme Faav, il suffisait simplement de se déclarer comme « admin » dans le jeton pour obtenir l'accès.
Le hacker a déclaré qu'il n'a extrait que des métadonnées et deux lignes individuelles de données Bing, n'a pas touché aux données clients et a signalé la vulnérabilité à Microsoft dès le soir même.
Microsoft a fermé le point d'accès vulnérable quatre jours plus tard et a versé une prime de 5 000 $. Cependant, l'entreprise a exercé un contrôle éditorial sur la divulgation : certaines sections, chiffres et descriptions de l'échelle de l'impact ont été caviardés avant la publication du matériel.
Pourquoi c'est important
AnalyseCet incident met en évidence les risques graves liés à une validation inadéquate des jetons dans les systèmes internes et souligne comment des erreurs de configuration peuvent exposer des jeux de données massifs.
Discuter dans la communauté
Partagez vos questions et vos idées avec les développeurs
Lié dans l'écosystème
Guides pratiques, terminologie clé et compétences d'agents
Microsoft AutoGen
Framework open source de référence de Microsoft pour la création de systèmes conversationnels multi-agents. Il permet d'orchestrer plusieurs agents IA aux rôles et compétences variés au sein d'un GroupChat, où ils discutent, génèrent du code, le testent et collaborent pour atteindre des objectifs métier.
GraphRAG : Recherche par graphe de connaissances
Évolution de l'architecture RAG issue de Microsoft Research. Combine la recherche sémantique classique basée sur les vecteurs avec un graphe de connaissances (Knowledge Graph), où les documents sont transformés en nœuds d'entités (personnes, entreprises, lieux) et en arêtes représentant leurs relations, permettant ainsi de répondre à des questions complexes et globales sur l'ensemble du corpus de données.
Des attaquants exploitent la vulnérabilité SSHole dans Alpine Linux pour ajouter leurs propres clés SSH
Des attaquants exploitent une vulnérabilité SSHole dans Alpine Linux pour accéder aux serveurs sans mot de passe et ajouter leurs propres clés SSH aux utilisateurs root et alpine.
Créer son propre design system dans Claude Design : du moodboard à la mascotte animée
Guide pratique complet pour concevoir un design system de marque dans Claude Design : sélection de références, génération de 4 concepts, tokenisation, tests et mascotte SVG animée.