16-jähriger Hacker erhält durch Token-Schwachstelle Zugriff auf 17 Billionen Microsoft-Datensätze
Ein jugendlicher Sicherheitsforscher nutzte eine Validierungslücke bei Signaturprüfungen, um Admin-Zugriff auf den internen Analytikdienst von Microsoft zu erlangen und Milliarden von Datensätzen freizulegen.
16-jähriger Hacker erhält durch Token-Schwachstelle Zugriff auf 17 Billionen Microsoft-Datensätze
Ein 16-jähriger Hacker hat den internen Analytikdienst von Microsoft kompromittiert, indem er ein gefälschtes, nicht signiertes Autorisierungstoken ausnutzte. Diese Schwachstelle ermöglichte die Ausführung von SQL-Abfragen mit Administratorrechten.
Der Angreifer erhielt Zugang zu Datenbanken, die über 17 Billionen Zeilen enthielten, darunter Suchanfragen-Analysen von Bing sowie 17.990 Datensätze mit E-Mail-Adressen von Unternehmensmitarbeitern.
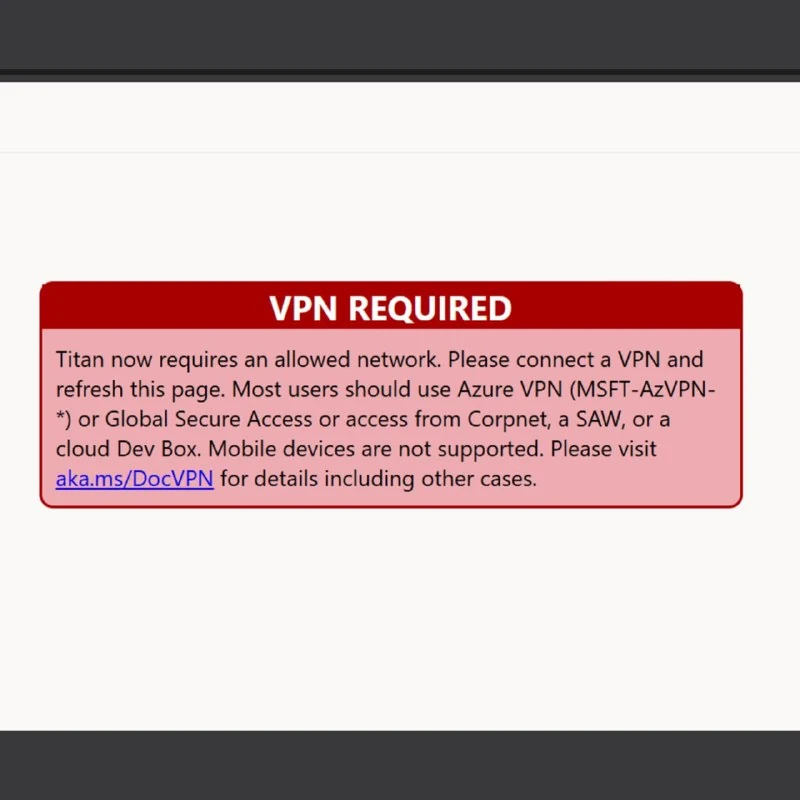
Der Dienst namens Titan validierte alle Felder im Token, mit Ausnahme der kryptografischen Signatur. Laut dem Forscher, der unter dem Handle Faav bekannt ist, reichte es aus, sich im Token einfach als „Admin“ zu deklarieren, um Zugriff zu erhalten.
Der Hacker gab an, dass er lediglich Metadaten und zwei einzelne Zeilen Bing-Daten extrahiert habe, keine Kundendaten berührt habe und die Schwachstelle noch in derselben Nacht an Microsoft gemeldet habe.
Microsoft schloss den verwundbaren Endpunkt vier Tage später und zahlte eine Belohnung in Höhe von 5.000 US-Dollar. Das Unternehmen übte jedoch redaktionelle Kontrolle über die Offenlegung aus: Bestimmte Abschnitte, Zahlenangaben und Beschreibungen des Ausmaßes der Auswirkungen wurden vor der Veröffentlichung geschwärzt.
Warum das wichtig ist
AnalyseDieser Vorfall verdeutlicht die gravierenden Risiken unsachgemäßer Token-Validierung in internen Systemen und zeigt, wie Konfigurationsfehler massive Datenbestände exponieren können.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern