16-річний хакер отримав доступ до 17 трильйонів записів Microsoft через вразливість у токені
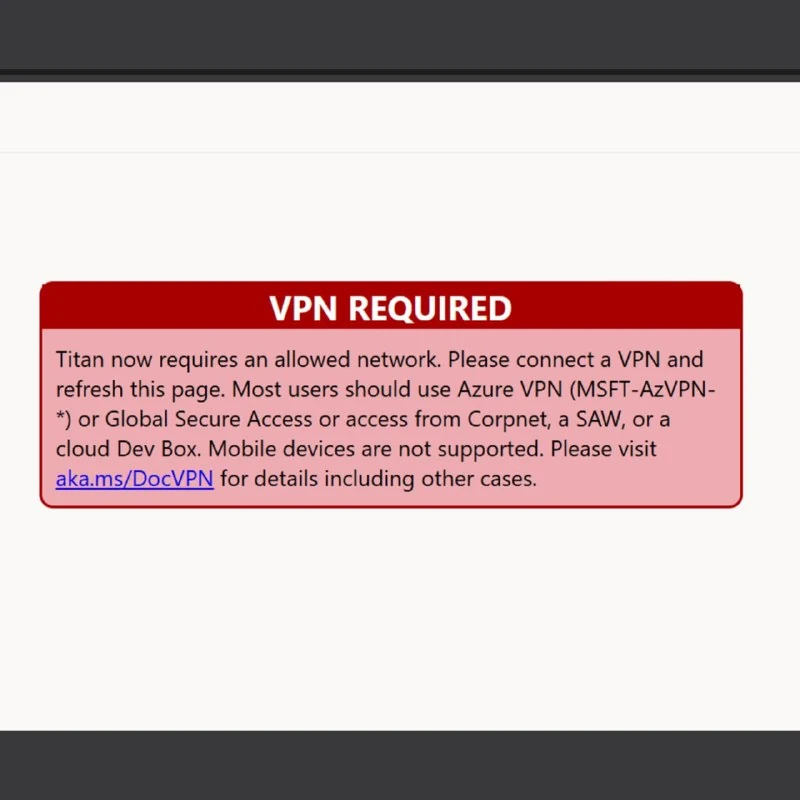
16-річний дослідник безпеки отримав адміністративний доступ до внутрішнього сервісу Microsoft через помилку у валідації токенів, що загрожувало даними про 17 трильйонів записів.
16-річний хакер отримав доступ до 17 трильйонів записів Microsoft через вразливість у токені
16-річний хакер зламав внутрішній аналітичний сервіс Microsoft, скориставшись підробленим непідписаним токеном авторизації. Ця вразливість надала йому можливість виконувати SQL-запити з правами адміністратора.
Йому стали доступні бази даних, у яких зберігалося понад 17 трильйонів рядків, включно з аналітикою пошукових запитів до Bing та 17 990 записами з корпоративними email-адресами співробітників.
Сервіс під назвою Titan перевіряв у токени всі поля, окрім його криптографічної підпису. Як повідомляє дослідник під ніком Faav, йому було достатньо просто вказати у токени, що він є «admin», щоб отримати повний доступ.
За словами хакера, він витягнув лише метадані та два окремих рядки даних Bing, не торкаюся даних клієнтів, і повідомив про вразливість Microsoft у ту ж ніч.
Microsoft закрила вразливий ендпоінт через чотири дні та виплатила досліднику винагороду у розмірі $5 000. Однак компанія отримала редакційний контроль над публікацією: перед оприлюдненням матеріалу були вирізані окремі розділи та цифри, а формулювання щодо масштабу наслідків були змінені.
Чому це важливо
АналітикаЦей випадок демонструє критичну важливість перевірки підписів токенів навіть у внутрішніх сервісах та показує, як швидко помилки конфігурації можуть загрожувати гігантським обсягам даних.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками
Пов'язані матеріали екосистеми
Практичні гайди, термінологія та агентські скіли
Хакери використовують вразливість SSHole в Alpine Linux для додавання власних SSH-ключів
Зловмисники експлуатують вразливість SSHole в Alpine Linux, щоб отримувати доступ до серверів і додавати власні SSH-ключі користувачам root та alpine.
Microsoft AutoGen
Провідний відкритий фреймворк від Microsoft для створення мультиагентних розмовних систем. Дозволяє об'єднувати декількох AI-агентів із різними ролями та навичками у груповий чат (GroupChat), де вони дискутують, пишуть код, тестують його та спільно досягають бізнес-цілей.
Графи знань у пошуку (GraphRAG)
Еволюція архітектури RAG від Microsoft Research. Поєднує класичний семантичний пошук за векторами з графом знань (Knowledge Graph), де документи перетворюються на вузли сутностей (люди, компанії, локації) та ребра зв'язків між ними, дозволяючи відповідати на глобальні комплексні запитання по всьому масиву даних.
Як підключити еквайринг Monobank без програміста через вайбкодинг
Покроковий посібник із підключення онлайн-оплат Monobank на сайт: комплаєнс для ФОП, створення термінала, верифікація вебхуків ECDSA, надійний UX та тести безпеки.