16-letni haker uzyskał dostęp do 17 bilionów rekordów Microsoftu przez błąd w tokenach
Nastoletni badacz bezpieczeństwa wykorzystał lukę w walidacji podpisu, uzyskując uprawnienia administratora do wewnętrznej usługi analitycznej Microsoftu. Incydent ujawnił dane dotyczące miliardów rekordów, w tym zapytania wyszukiwarki Bing.
16-letni haker uzyskał dostęp do 17 bilionów rekordów Microsoftu przez błąd w tokenach
Szesnastoletni haker przejął kontrolę nad wewnętrzną usługą analityczną Microsoftu, wykorzystując sfałszowany, niepodpisany token autoryzacyjny. Ta podatność umożliwiła wykonanie zapytań SQL z uprawnieniami administratora.
Atakujący zyskał dostęp do baz danych zawierających ponad 17 bilionów wierszy, w tym analiz zapytań wyszukiwarki Bing oraz 17 990 rekordów z adresami e-mail pracowników korporacyjnych.
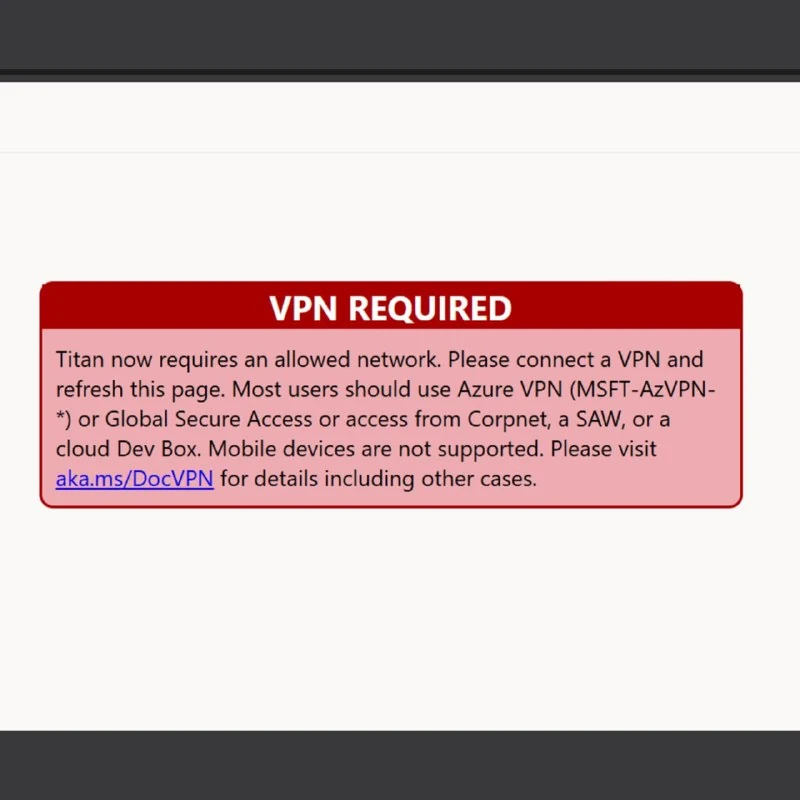
Usługa o nazwie Titan weryfikowała wszystkie pola w tokenie z wyjątkiem jego kryptograficznego podpisu. Według badacza, działającego pod pseudonimem Faav, wystarczyło po prostu zadeklarować się jako „admin” w tokenie, aby uzyskać dostęp.
Haker oświadczył, że wydobył jedynie metadane i dwa pojedyncze wiersze danych z Binga, nie naruszył danych klientów i zgłosił lukę do Microsoftu tej samej nocy.
Microsoft zamknął podatny punkt końcowy cztery dni później i wypłacił nagrodę w wysokości 5 000 USD. Firma sprawowała jednak kontrolę redakcyjną nad ujawnieniem informacji: przed publikacją materiałów ocenzurowano pewne sekcje, liczby oraz opisy skali wpływu incydentu.
Dlaczego to ważne
AnalizaTen incydent podkreśla poważne ryzyko związane z niewłaściwą walidacją tokenów w systemach wewnętrznych. Ukazuje również, jak błędy konfiguracyjne mogą prowadzić do ekspozycji ogromnych zbiorów danych.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami