16-letni haker uzyskał dostęp do 17 bilionów rekordów Microsoftu przez błąd w tokenach
Nastoletni badacz bezpieczeństwa wykorzystał lukę w walidacji podpisu, uzyskując uprawnienia administratora do wewnętrznej usługi analitycznej Microsoftu. Incydent ujawnił dane dotyczące miliardów rekordów, w tym zapytania wyszukiwarki Bing.
16-letni haker uzyskał dostęp do 17 bilionów rekordów Microsoftu przez błąd w tokenach
Szesnastoletni haker przejął kontrolę nad wewnętrzną usługą analityczną Microsoftu, wykorzystując sfałszowany, niepodpisany token autoryzacyjny. Ta podatność umożliwiła wykonanie zapytań SQL z uprawnieniami administratora.
Atakujący zyskał dostęp do baz danych zawierających ponad 17 bilionów wierszy, w tym analiz zapytań wyszukiwarki Bing oraz 17 990 rekordów z adresami e-mail pracowników korporacyjnych.
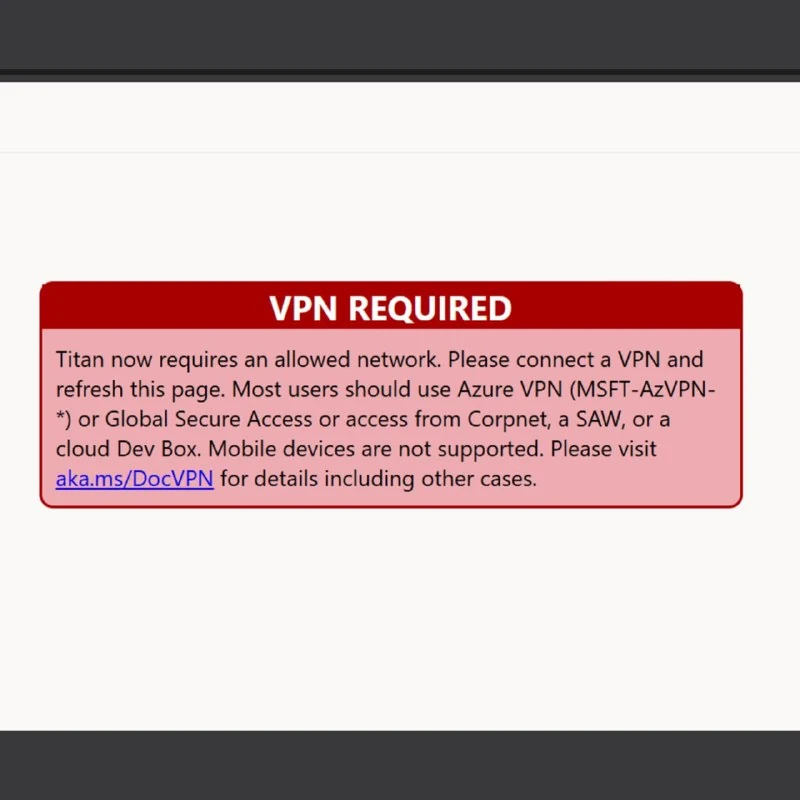
Usługa o nazwie Titan weryfikowała wszystkie pola w tokenie z wyjątkiem jego kryptograficznego podpisu. Według badacza, działającego pod pseudonimem Faav, wystarczyło po prostu zadeklarować się jako „admin” w tokenie, aby uzyskać dostęp.
Haker oświadczył, że wydobył jedynie metadane i dwa pojedyncze wiersze danych z Binga, nie naruszył danych klientów i zgłosił lukę do Microsoftu tej samej nocy.
Microsoft zamknął podatny punkt końcowy cztery dni później i wypłacił nagrodę w wysokości 5 000 USD. Firma sprawowała jednak kontrolę redakcyjną nad ujawnieniem informacji: przed publikacją materiałów ocenzurowano pewne sekcje, liczby oraz opisy skali wpływu incydentu.
Dlaczego to ważne
AnalizaTen incydent podkreśla poważne ryzyko związane z niewłaściwą walidacją tokenów w systemach wewnętrznych. Ukazuje również, jak błędy konfiguracyjne mogą prowadzić do ekspozycji ogromnych zbiorów danych.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami
Powiązane w ekosystemie
Praktyczne poradniki, kluczowa terminologia i skille agentów
Microsoft AutoGen
Wiodący, otwartoźródłowy framework Microsoftu służący do tworzenia wieloagentowych systemów konwersacyjnych. Umożliwia integrację wielu agentów AI o różnych rolach i kompetencjach w ramach czatu grupowego (GroupChat), gdzie prowadzą dyskusje, piszą kod, testują go oraz wspólnie realizują cele biznesowe.
Grafy wiedzy w wyszukiwaniu (GraphRAG)
Ewolucja architektury RAG opracowana przez Microsoft Research. Łączy klasyczne wyszukiwanie semantyczne oparte na wektorach z grafem wiedzy (Knowledge Graph), w którym dokumenty są przekształcane w węzły encji (osoby, firmy, lokalizacje) oraz krawędzie relacji między nimi, umożliwiając odpowiadanie na złożone pytania globalne dotyczące całego zbioru danych.
Atakujący wykorzystują podatność SSHole w Alpine Linux do dodawania własnych kluczy SSH
Atakujący wykorzystują podatność SSHole w Alpine Linux, aby uzyskiwać dostęp do serwerów bez hasła i dodawać własne klucze SSH użytkownikom root oraz alpine.
Jak zapewnić bezpieczeństwo agenta: reguły zatrzymania, zatwierdzanie przez człowieka i sandbox
Agent w środowisku produkcyjnym to proces, który może autonomicznie zapisywać pliki, wykonywać wywołania API, modyfikować dane oraz zużywać tokeny, bez pauz i bez Twojego udziału na każdym etapie.