16-jähriger Hacker erhält durch Token-Schwachstelle Zugriff auf 17 Billionen Microsoft-Datensätze
Ein jugendlicher Sicherheitsforscher nutzte eine Validierungslücke bei Signaturprüfungen, um Admin-Zugriff auf den internen Analytikdienst von Microsoft zu erlangen und Milliarden von Datensätzen freizulegen.
16-jähriger Hacker erhält durch Token-Schwachstelle Zugriff auf 17 Billionen Microsoft-Datensätze
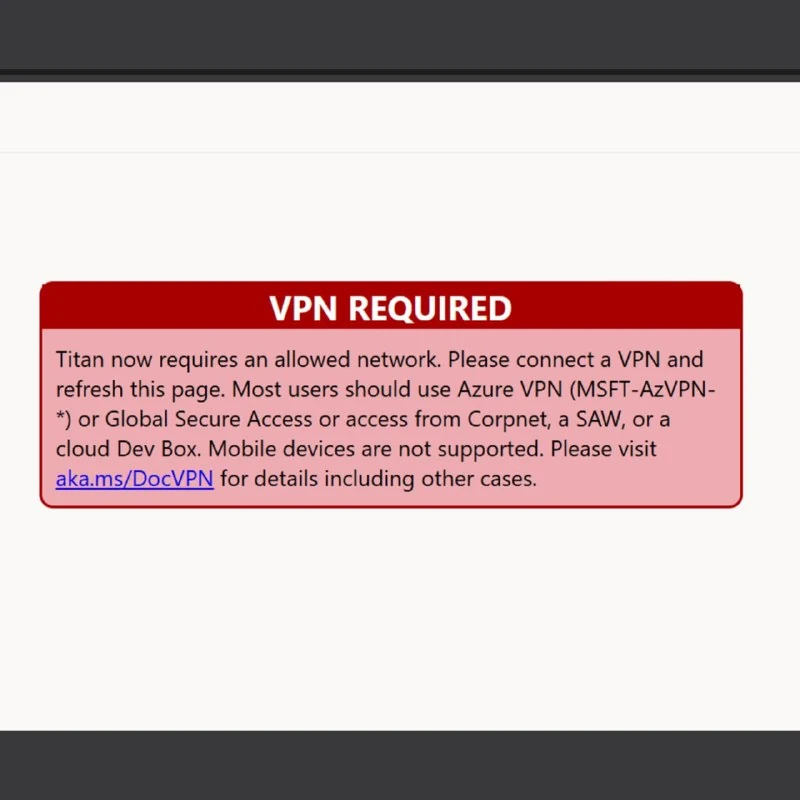
Ein 16-jähriger Hacker hat den internen Analytikdienst von Microsoft kompromittiert, indem er ein gefälschtes, nicht signiertes Autorisierungstoken ausnutzte. Diese Schwachstelle ermöglichte die Ausführung von SQL-Abfragen mit Administratorrechten.
Der Angreifer erhielt Zugang zu Datenbanken, die über 17 Billionen Zeilen enthielten, darunter Suchanfragen-Analysen von Bing sowie 17.990 Datensätze mit E-Mail-Adressen von Unternehmensmitarbeitern.
Der Dienst namens Titan validierte alle Felder im Token, mit Ausnahme der kryptografischen Signatur. Laut dem Forscher, der unter dem Handle Faav bekannt ist, reichte es aus, sich im Token einfach als „Admin“ zu deklarieren, um Zugriff zu erhalten.
Der Hacker gab an, dass er lediglich Metadaten und zwei einzelne Zeilen Bing-Daten extrahiert habe, keine Kundendaten berührt habe und die Schwachstelle noch in derselben Nacht an Microsoft gemeldet habe.
Microsoft schloss den verwundbaren Endpunkt vier Tage später und zahlte eine Belohnung in Höhe von 5.000 US-Dollar. Das Unternehmen übte jedoch redaktionelle Kontrolle über die Offenlegung aus: Bestimmte Abschnitte, Zahlenangaben und Beschreibungen des Ausmaßes der Auswirkungen wurden vor der Veröffentlichung geschwärzt.
Warum das wichtig ist
AnalyseDieser Vorfall verdeutlicht die gravierenden Risiken unsachgemäßer Token-Validierung in internen Systemen und zeigt, wie Konfigurationsfehler massive Datenbestände exponieren können.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern
Verwandt im Ökosystem
Praktische Leitfäden, Terminologie und Agenten-Skills
Microsoft AutoGen
Ein führendes Open-Source-Framework von Microsoft zur Erstellung multiagentischer Konversationssysteme. Es ermöglicht die Integration mehrerer KI-Agenten mit unterschiedlichen Rollen und Fähigkeiten in einen Gruppenchat (GroupChat), in dem sie diskutieren, Code schreiben, testen und gemeinsam Geschäftsziele erreichen.
Angreifer nutzen SSHole-Schwachstelle in Alpine Linux zum Einfügen eigener SSH-Schlüssel
Angreifer nutzen eine SSHole-Schwachstelle in Alpine Linux, um ohne Passwort auf Server zuzugreifen und eigene SSH-Schlüssel für root und alpine einzutragen.
GraphRAG (Knowledge Graphs in Search)
An evolution of the RAG architecture by Microsoft Research. It combines classic semantic vector search with a Knowledge Graph, where documents are transformed into entity nodes (people, companies, locations) and relationship edges between them, enabling answers to complex global queries across the entire data corpus.
Hermes-Profil: Diagnose und Optimierung der Token-Kosten
Hermes-Profil zur Kontext- und Token-Kostenoptimierung: Erkennung aufgeblähter Prompts, Cache-Konfiguration und Reduzierung der API-Kosten um 40–70 %.